自社サイトを支えるWebサーバーに「Apache HTTP Server」を使っている場合、運用担当者やレンタルサーバー会社に修正状況を確認してください。2026年11月11日に公開された2.4.71で、遠隔からコードを実行される可能性がある問題を含む3件の脆弱性が修正されています。
特に確認を急ぎたいのは、影響するバージョンでHTTP/2用の機能を使い、外部からリクエストを受ける環境です。Apacheを使っているだけで該当とは断定できませんが、バージョンと利用機能を早めに確かめる必要があります。
重大なのは、HTTP/2を処理する機能の問題
Apacheの公式アドバイザリでは、CVE-2026-119618を「critical」と評価しています。HTTP/2を処理するmod_http2で、並行して動く処理の同期に問題があり、メモリーの破損や遠隔コード実行につながる可能性があります。
一般のサイト運営者にとっては、訪問者へのページ表示だけでなく、サイトを動かすサーバーそのものの安全性に関わる修正です。
今回修正された3件は、影響する機能とバージョンが異なります。
- CVE-2026-119618:mod_http2
2.4.55~2.4.70が対象。メモリー破損、遠隔コード実行の可能性があり、評価はcriticalです。 - CVE-2026-106023:mod_md
2.4.30~2.4.70が対象。HTTPリクエスト処理で子プロセスが異常終了する可能性があり、評価はimportantです。 - CVE-2026-109163:mod_vhost_alias
2.4.69~2.4.70が対象。スタック領域の上書きの問題で、評価はlowです。
GitHubからmod_h2を別途導入している環境では、2.0.8~2.0.42も最初の問題の影響範囲に挙げられています。通常のApacheパッケージと別に組み込んだモジュールがないか、運用担当者に確認してください。
WordPressを更新しても、Apacheは別に確認する
Apache HTTP Serverは、Webサイトへのリクエストを受け付けるサーバーソフトウェアです。WordPressなどのCMSや、自社で開発したWebアプリとは別の部品になります。また、名前の似たApache Tomcatとも別の製品です。
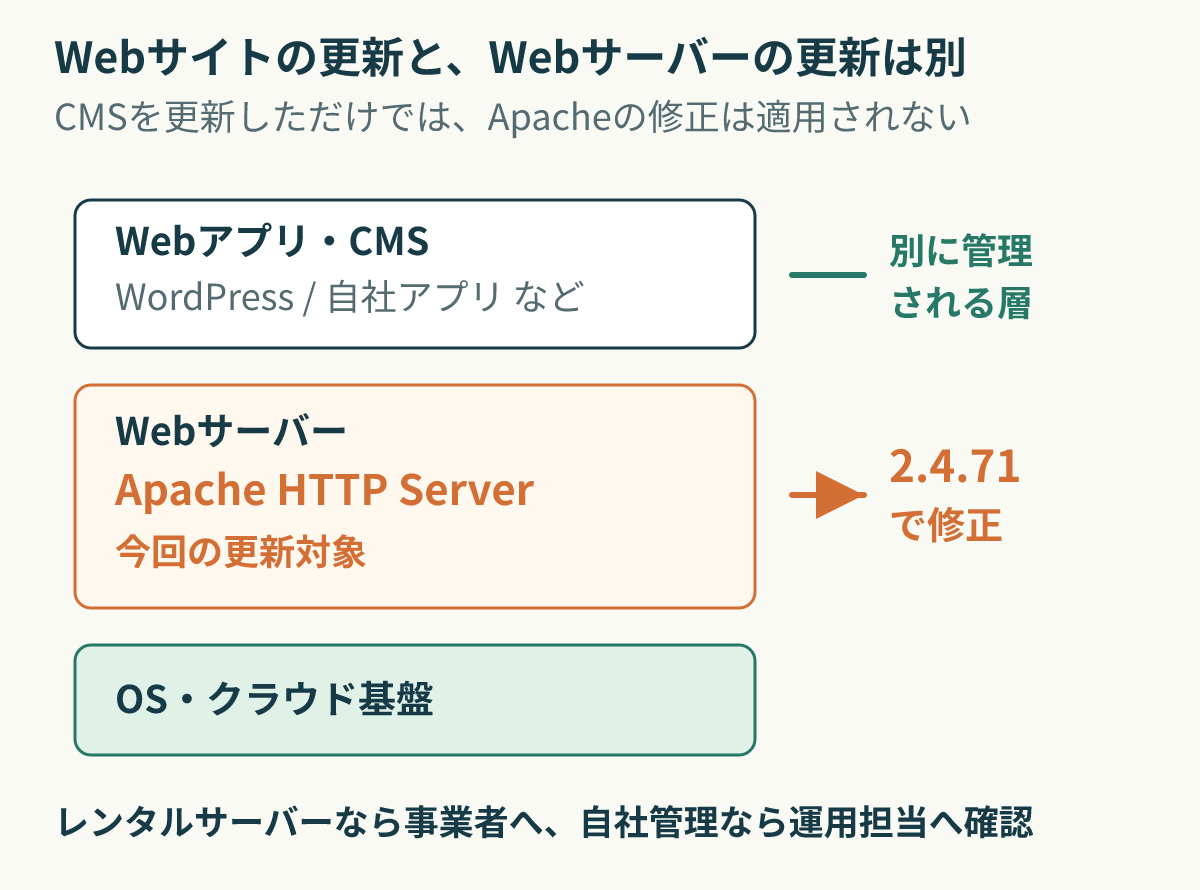
「CMSは自動更新だから大丈夫」「制作会社がサイトを更新しているから、サーバーも対応済みだろう」とは限りません。誰がWebサーバーを管理しているかによって、確認先が変わります。
- レンタルサーバー・管理込みのホスティング
サーバー事業者に、対象かどうか、修正の適用状況、利用者側で必要な作業を確認します。 - 制作会社・運用会社にサーバー管理も委託
契約上の運用窓口に、Apacheの利用有無と機能、更新予定、完了報告を確認します。 - 自社でVPS・クラウド・コンテナを管理
社内の運用担当に、実行中の版、設定、修正版への更新と再起動を確認します。
契約書に「保守」と書かれていても、記事の更新だけなのか、OSやサーバーソフトウェアの更新も含むのかは別です。連絡先を一本化し、対象外ならその根拠、対象なら完了予定を残しておくと確認が曖昧になりません。
バージョンの数字だけで未修正と決めない
Apache本体での修正版は2.4.71ですが、Linuxなどの配布元が、以前のバージョン番号を維持したまま修正を取り込む場合があります。そのため「表示が2.4.71未満」という情報だけでは、修正済みかを判断できないことがあります。
運用担当者には、次の順序で確認してもらいます。
- 稼働中のApacheのバージョンと、インストール元を調べる。
- mod_http2、mod_md、mod_vhost_aliasの利用状況を確認する。
- 配布元の情報で、該当CVEの修正が現在のパッケージに含まれるか照合する。
- 未修正なら更新を計画し、実行中のプロセスにも修正が反映されたことを確認する。
- ページ表示、ログイン、フォーム送信などの業務動作を確認する。
複数台構成やコンテナでは、一台だけ直して完了にしないようにします。再デプロイ時に古いイメージへ戻らないことも確認対象です。
対応の優先度と、まだ分からないこと
影響するmod_http2を利用し、外部から到達できる環境では、通常の定期保守まで放置せず、優先して修正の適用可否を確認することを勧めます。更新までの間に機能や通信を制限する場合も、サービスへの影響を含めて運用担当者が判断してください。
確認した公式発表では、実際の攻撃で悪用されたかどうかは示されていません。悪用情報がないことと、修正を後回しにしてよいことは同じではありません。個別サイトの該当性は、設定と配布元の修正状況が分かるまで未確認です。
出典
- Apache HTTP Server:2.4.71で修正された脆弱性(2026年11月11日)
確認日:2026年11月12日。影響するバージョンと修正状況は、公式アドバイザリおよび利用中の配布元の情報を確認してください。