データの圧縮・展開に使われる「Brotli(ブロートリ)」の部品に脆弱性が見つかり、Node.jsでは2026年10月21日に修正版が公開されました。その後、10月27日には米国CISAの「悪用が確認された脆弱性」の一覧に追加されています。理論上の問題として後回しにせず、自社のWebサイトやアプリが対象か確認したい状況です。Node.js公式の告知、CISAの公式公開データ
確認の中心は、問題のあるBrotli部品を使い、外部から届くデータをサーバー側で展開しているかです。Node.jsを使っているだけで、すべてのサイトが同じように攻撃されるわけではありません。11月7日時点の公式情報をもとに、Web事業者が保守担当者へ確認したい点を整理します。
何が問題になったのか
対象は CVE-2026-111497 です。Node.jsは、JavaScriptのプログラムをサーバーなどで動かすためのソフトウェアです。Brotliはデータ量を小さくする圧縮方式で、Node.jsには圧縮されたデータを元に戻す「展開」の機能が組み込まれています。Node.jsの公式解説、Brotliの公式説明
今回の問題は、細工されたBrotliデータを展開すると、処理中のメモリが壊れるおそれがあるというものです。Node.js公式は、アプリの異常終了、メモリ内の情報の読み取り、不正なプログラムの実行につながる可能性を説明しています。実際に顧客情報が漏れたという個別企業の発表ではありません。 Node.js公式の脆弱性説明
CISAの一覧への掲載は、この脆弱性の悪用が確認されていることを意味します。ただし、その記載から自社のサイトが侵害されたか、どの情報が読まれたかまでは判断できません。
「ページを圧縮して配信している」だけでは判断できない
Webサイトでは、ページをBrotliで圧縮して利用者のブラウザーへ送ることがあります。一方、今回確認したいのは、アプリが受け取ったBrotliデータを、問題のある部品で展開する処理です。送信時の圧縮設定と、受信したデータの展開処理を分けて調べる必要があります。
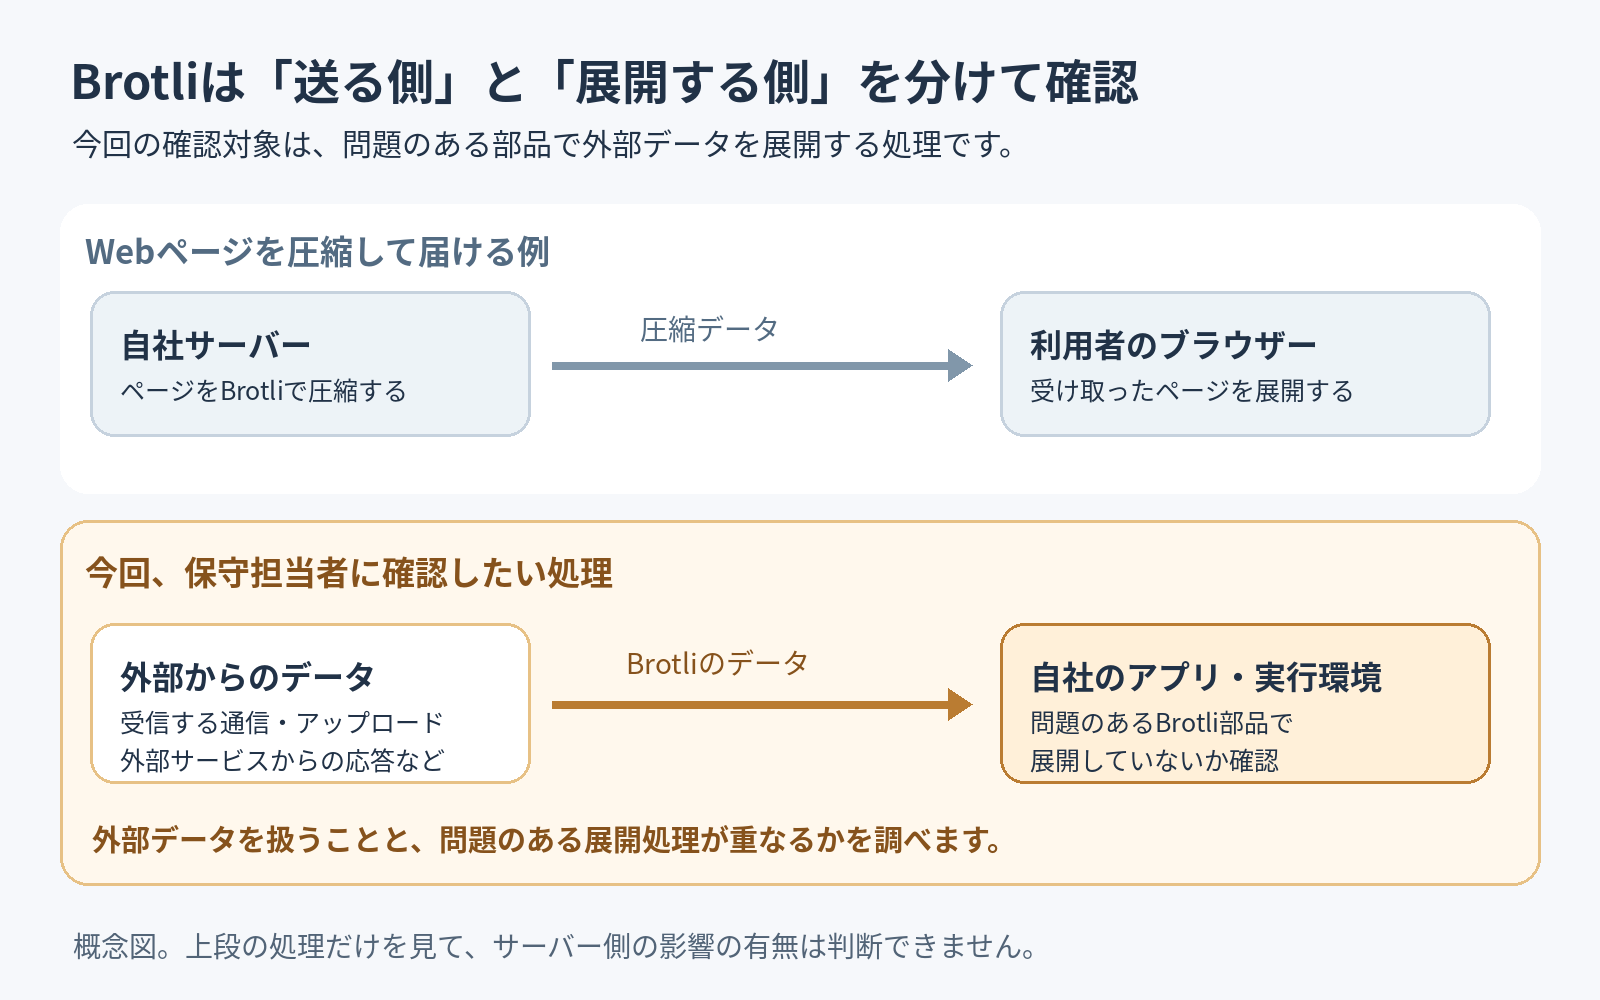
調べる候補には、利用者からのデータ受信やアップロード、外部サービスから取得する応答などがあります。いずれも、その機能があるだけで対象とは断定できません。外部からのBrotliデータが、実際に問題のある展開処理へ届くかを確認します。Red Hatは、Node.jsの展開用APIや、Brotliを展開するfetch()などを確認対象の例に挙げています。Red Hatの成立条件の説明
そのため、CDNの圧縮機能を止めるだけで対策完了とはいえません。画面が正常に表示されることも、修正済みの証拠にはなりません。
Node.jsの修正版は22.23.4・24.22.1・26.12.1
10月21日に公開された、今回の問題を修正するNode.js公式の版は次のとおりです。
- Node.js 22系:22.23.4
- Node.js 24系:24.22.1
- Node.js 26系:26.12.1
これは最初に修正が入った版です。更新時には、利用している系列で修正を含む新しい版と、その提供元の推奨を確認してください。22.23.4の変更内容、24.22.1の変更内容、26.12.1の変更内容
Node.js 18や20など、公式サポートを終えた系列も「今回の修正版の一覧にないから安全」と判断しないでください。利用している提供元の対応と、サポート中の系列への移行を確認します。Node.jsのサポート状況
また、OSが配布するNode.jsでは、内蔵のBrotliではなくOS側のBrotli部品を使う構成があります。Red Hatは、一部の構成ではNode.jsパッケージ自体が「影響なし」でも、OS側のBrotli更新が必要だと説明しています。Node.jsの番号だけでなく、実際に使う部品への修正適用を確認することが大切です。 Red Hatのパッケージ別の注意点
クラウドでも「自動で対応済み」とは限らない
AWSの11月5日更新の案内では、サービスや配置方法によって利用者の作業が異なります。例えば、次のような違いがあります。
- LambdaのNode.js 22・24・26:修正済みランタイムとコンテナーのベースイメージを提供。コンテナー利用では再ビルド・再配置が必要です。ZIP形式でも、更新設定と実際に動くランタイムの反映状況を確認します。
- Amplify HostingのNode.js 22・24を使うSSRアプリ:AWSは自動更新済みで、利用者の作業は不要と案内しています。
- App Runner:10月26日以降に配置していないサービスは再配置が必要です。古い版を明示的に固定している場合は、その指定も更新します。
- EC2や自社管理のコンテナー:利用者側が実行環境を更新します。
「AWSを使っているか」だけでなく、契約サービス、実行方法、更新設定、自社環境への反映を照合してください。AWSのサービス別対応状況
開発会社・保守会社に確認する5つのこと
技術的な成立条件を、事業担当者が一人で判断する必要はありません。対象のサイトやアプリを挙げ、CVE番号とともに次の点を確認すると、対応の抜けを減らせます。
- どこでNode.jsやBrotliを使っているか。 本サイトのほか、会員画面、API、定期処理、外部データを取得する機能も含めて確認します。
- 外部からのBrotliデータを展開する経路があるか。 「Brotliを使う/使わない」だけでなく、対象の部品と処理まで調べてもらいます。
- 今回の修正が稼働中の環境に入っているか。 修正済みの版やパッケージ、反映日時、必要な再起動・再配置の完了を確認します。
- 未対応なら、誰がいつ対応するか。 暫定措置、更新予定、停止の有無、更新後の表示・ログイン・注文などの動作確認範囲を決めます。
- 不審な動作がないか、どこまで調べるか。 異常終了や不審な通信があれば、ログを保全して保守担当者へ相談します。更新したことと、過去の侵害の有無を確認したことは別です。
提供元が管理するSaaSを使っている場合は、利用者が内部のNode.jsを変更するのではなく、サービス提供元の影響と対応状況を確認してください。
すぐ更新できない場合の注意点
AWSは暫定策として、Brotli形式の受信リクエストをWAFで制限する例を案内しています。ただし、外部サービスからの応答などは対象外で、通常のアップロードを止める可能性もあります。一律に設定を変えず、保守担当者に対象経路と業務への影響を確認してもらってください。暫定策は修正適用の代わりにはなりません。AWSの緩和策と制限
なお、BrotliはNode.js専用の部品ではなく、.NETなどにも影響します。Microsoftも、外部からのデータに対してBrotli展開を有効にするなどの条件があると説明しています。Node.jsを使っていない場合も、利用製品から今回のCVEへの案内が出ていれば確認が必要です。Microsoftの公式告知
まずは、保守担当者に「対象の部品があるか」「外部データを展開するか」「修正を稼働環境に反映したか」の3点を確かめましょう。
情報確認日:2026年11月7日。対応状況は変わるため、作業前には利用している製品・サービスの最新案内を確認してください。