Outlookを仕事で使っている会社は、11月のOffice更新が適用されているかを優先して確認してください。Microsoftは、認証情報を漏らしてなりすましにつながる脆弱性「CVE-2026-124194」の悪用を確認しています。IPAも2026年11月11日、至急の更新を呼びかけました。
ただし、メールを受信するだけで攻撃が成立するという話ではありません。Microsoftの説明では、影響するOutlookで細工されたファイルを開く操作と、ネットワーク接続が必要です。
何が漏れるのか。パスワードを入力しなくても起こる問題
攻撃者は細工したメッセージファイルを送り、利用者に開かせます。影響するOutlookでは、通常表示される外部コンテンツの警告が出ないまま、攻撃者が管理するネットワーク上の場所へ接続することがあります。
その際に外へ渡るおそれがあるのは、Windowsの認証に使う情報「NTLMv2ハッシュ」です。パスワードそのものの文字列ではありませんが、利用者になりすますために悪用される可能性があります。「パスワードを聞かれなかったから安全」とは判断できません。
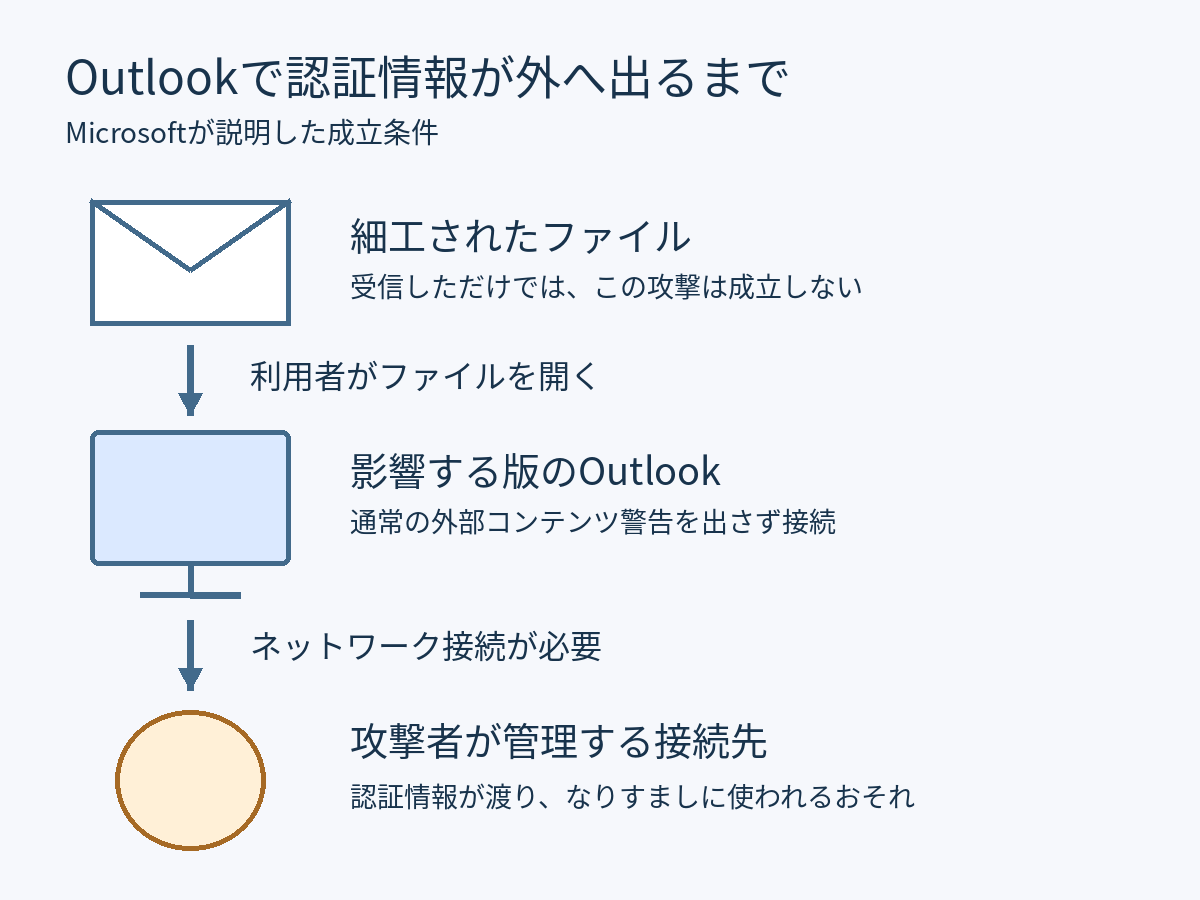
Microsoftは、プレビューペインは今回の攻撃経路ではないと明記しています。これは受信トレイ全体が安全という意味ではなく、今回公表された脆弱性の成立条件です。ほかの不審な添付やリンクへの注意は引き続き必要です。
出典:Microsoftの脆弱性情報、同社が公開する2026年11月の詳細データ(CVRF)
対象のOfficeと、確認する修正版
Microsoftの当該脆弱性の製品一覧には、次のWindows向けOffice製品の32ビット版・64ビット版が記載されています。
| 製品 | 今回の修正の確認先 |
|---|---|
| Microsoft 365 Apps for enterprise | 利用している更新チャネルの11月10日付セキュリティ更新、またはそれを含む後続更新 |
| Office LTSC 2021 | ビルド16.0.14334.21048 |
| Office LTSC 2024 | ビルド16.0.17932.21140 |
Microsoft 365 Appsは、更新チャネルによってビルドが異なります。たとえばCurrent Channelはバージョン2610、ビルド20527.20196です。この数字をすべての会社の合格基準にせず、担当者が自社のチャネルと照合する必要があります。
Web版やMac版、スマートフォン版まで一律に対象とする発表ではありません。「Outlook」という名前だけで判断せず、インストールしている製品とバージョンを確認してください。
会社で今日確認したいこと
利用者は、更新の適用状況を担当者へ確認する
会社が管理するPCでは、更新の配信時期や操作権限が決められている場合があります。勝手に別のOfficeを入れ直すのではなく、IT担当者や保守会社に「CVE-2026-124194の修正が入っているか」を確認するのが確実です。
Windowsの更新が完了していても、Office側の更新まで確認したことにはなりません。Officeの製品名・バージョン・ビルドと、更新を待っている端末の有無を確認してください。
適用が終わるまでは、予期しないメッセージファイルや添付を開かないよう社内へ周知します。ただし、利用者の注意だけで更新の代わりにはできません。
担当者は「配信した」だけで終わらせない
更新管理では、配信済みかどうかに加え、各PCで修正が適用されたかを確認します。長く起動していないPC、持ち出し中のPC、更新エラーの端末が残っていないかが点検の対象です。
確認依頼は、次のようにすると対応状況を揃えやすくなります。
OutlookのCVE-2026-124194について、対象PC数、修正適用済みの台数、未完了の端末と対応予定を確認してください。Officeの更新チャネルと、適用後のビルドもあわせてお願いします。
不審なファイルを開いた、普段と違う認証通知が出たなどの心当たりがある場合は、ファイルを再度開かず、時刻や送信元を担当者へ伝えてください。更新は今後の悪用を防ぐ対策であり、過去の被害がなかったことの証明にはなりません。
深刻度の数字だけで後回しにしない
Microsoftの基本評価はCVSS 6.5、深刻度はModerateですが、今回はすでに悪用が確認されています。企業の優先順位は点数だけでなく、実際の悪用、対象PCの有無、業務での利用状況から決める必要があります。
IPAはこの脆弱性を挙げ、至急の更新を求めています。影響を受けるOfficeがあるなら、通常の次回更新まで無条件に待つのではなく、担当者へ適用状況を確認する段階です。
2026年11月11日時点で確認した公式情報からは、被害企業数や個別の侵害状況までは分かりません。自社の被害有無は、端末や認証の記録などを別途確認して判断する必要があります。