CERT/CCとJVNは2026年11月13日、TightVNC・UltraVNCのWindows版Viewerに関する脆弱性を公表しました。識別番号は CVE-2026-128321 です。遠隔保守などで使う人は、接続先のサーバーだけでなく、手元のPCで動くViewerを確認する必要があります。CERT/CC・JVN
接続先から届く画面データで、手元のViewerが停止する
VNCでは、操作する側のViewerが、接続先のサーバーから画面データを受け取って表示します。今回の問題は、その画像を処理する際のメモリの扱いです。
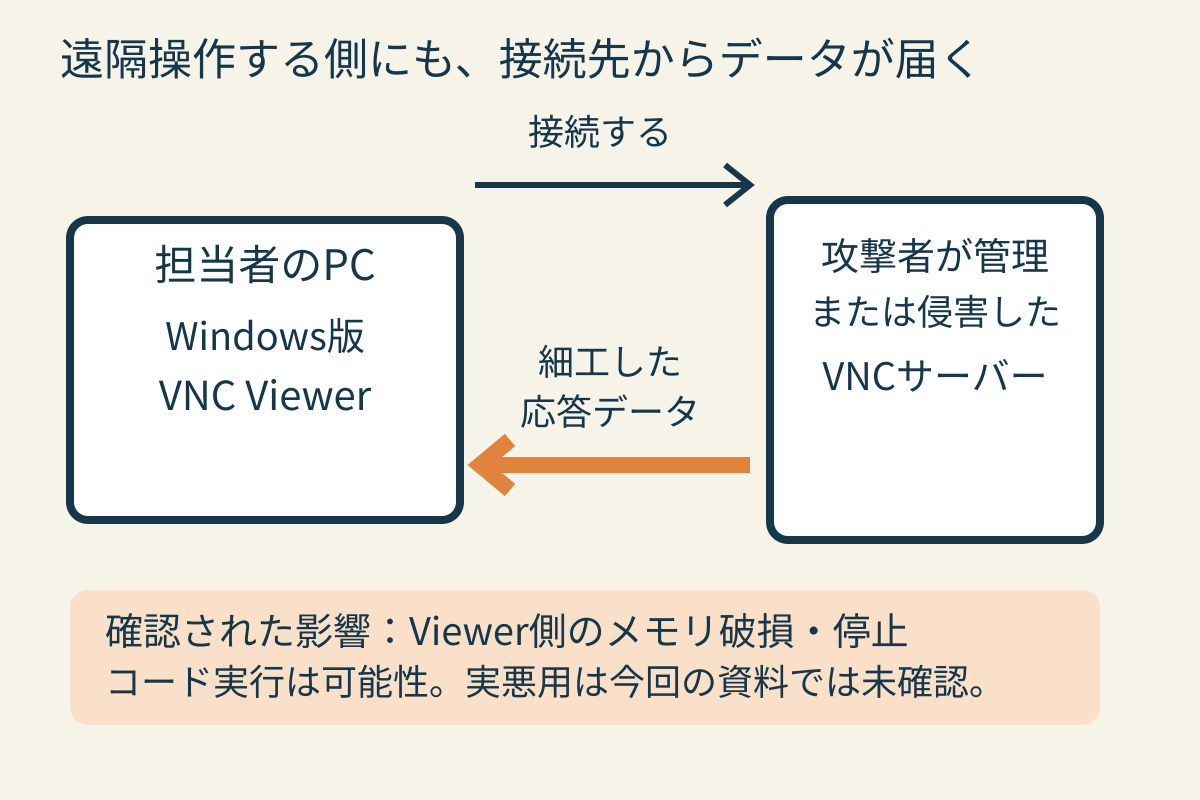
攻撃者が管理する、または乗っ取ったVNCサーバーへ対象のViewerで接続すると、細工した画面更新でメモリが破損します。検証で確認された影響はViewerの停止です。 コード実行は可能性として示されており、成功が実証されたとする告知ではありません。CERT/CCの説明
認証や通信の暗号化があっても、接続相手そのものが不正な画面データを送るケースは防げません。接続先を知っていることと、その接続先が侵害されていないことは別に確認する必要があります。
製品ごとの対象と修正状況
| 製品 | 公表資料で確認できる対象 | 対応 |
|---|---|---|
| TightVNC Windows Viewer | 1.3.10 | 対象版の修正は確認できていない。問題への対処が確認された、保守中の版や別の製品への切り替えを検討する |
| UltraVNC Windows Viewer | CVE記録では1.8.2.4〜1.8.2.6 | 1.8.2.8で修正。修正を含むサポート中の版へ更新する |
対象版はCVEの公式記録、UltraVNCの修正は公式変更履歴で確認できます。11月14日時点では、公式サイトに1.8.3.2が掲載されています。1.8.2.8はこの問題を修正した版であり、最新の版を意味しません。
TightVNCの全バージョンや、VNCを使うすべての製品が対象という発表ではありません。一方、表にない版を、この情報だけで安全と判定することも避けてください。
保守担当者と委託先に確認したいこと
遠隔保守を外部へ委託している場合も、「サーバーを更新したか」だけで確認を終えないことが大切です。
- 実際に起動するViewerの製品名とバージョンを確認する。 インストール済みアプリだけでなく、保守用フォルダーに残る実行ファイルも対象として確認を依頼する。
- UltraVNCは修正を含む版へ更新する。 対象のTightVNCは、修正確認と切り替え方針を担当者に確認する。
- 更新前は接続先を必要な範囲に絞る。 信頼するサーバーが侵害されている場合の防御にはならないため、恒久対策の代わりにはしない。
確認した一次資料には、この脆弱性が実際の攻撃で悪用されたという記載はありません。ただし、通常の遠隔保守の接続が入口になり得る問題です。担当者の端末を含めた更新確認を進めてください。