ホテル大手Wyndham(ウィンダム)のAndroidアプリに、社内の顧客情報へアクセスできるパスワードが埋め込まれていたと報じられました。問題の認証情報は無効化されていますが、過去のアクセスや影響人数は分かっていません。
自社アプリを運営する企業にとっての確認点は、利用者へ配るアプリの中に、社内システムへ入るための共通の秘密情報を置いていないかです。開発を委託している場合も、公開前の検査対象に含まれているかを確認できます。
報道で分かっていること
2026年11月9日(米国時間)のTechCrunch報道を受け、SC Mediaなども問題を伝えています。研究者がアプリ内のパスワードを発見し、Salesforce上の社内データベースにアクセスできたという内容です。Wyndhamは認証情報を失効させ、「不正アクセスの証拠はない」と説明したと報じられています。SC Mediaの報道
アクセス可能だった情報には、顧客の氏名、メールアドレス、会員番号、ログイン状態を維持するためのトークン、社内文書が含まれていたとされています。影響人数、問題が存在した期間、過去の悪用、トークンの失効状況は確認できていません。報道に登場する会員総数を、そのまま被害人数とみなすことはできません。TechRadarの報道
これらは同じTechCrunch取材を基にした報道で、独立した複数の調査結果ではありません。日本の利用者への影響も現時点では不明です。
アプリの中に秘密情報を入れると、何が問題になる?
アプリは利用者の端末へ配布されます。画面に表示されなくても、プログラムや設定ファイルを調べれば、中に含まれる情報を取り出せる場合があります。社内システム用のパスワードが入っていれば、アプリの画面を通さずに使われるおそれがあります。
OWASPは、アプリ本体や同梱ファイルへの秘密情報の埋め込みを、独立した弱点として整理しています。対策には、固定の秘密情報をサーバー側で管理することや、コード・依存部品に残った秘密情報の検査などがあります。プログラムを読みにくくする「難読化」だけでは、取り出されない保証にはなりません。OWASP MASWE-0004
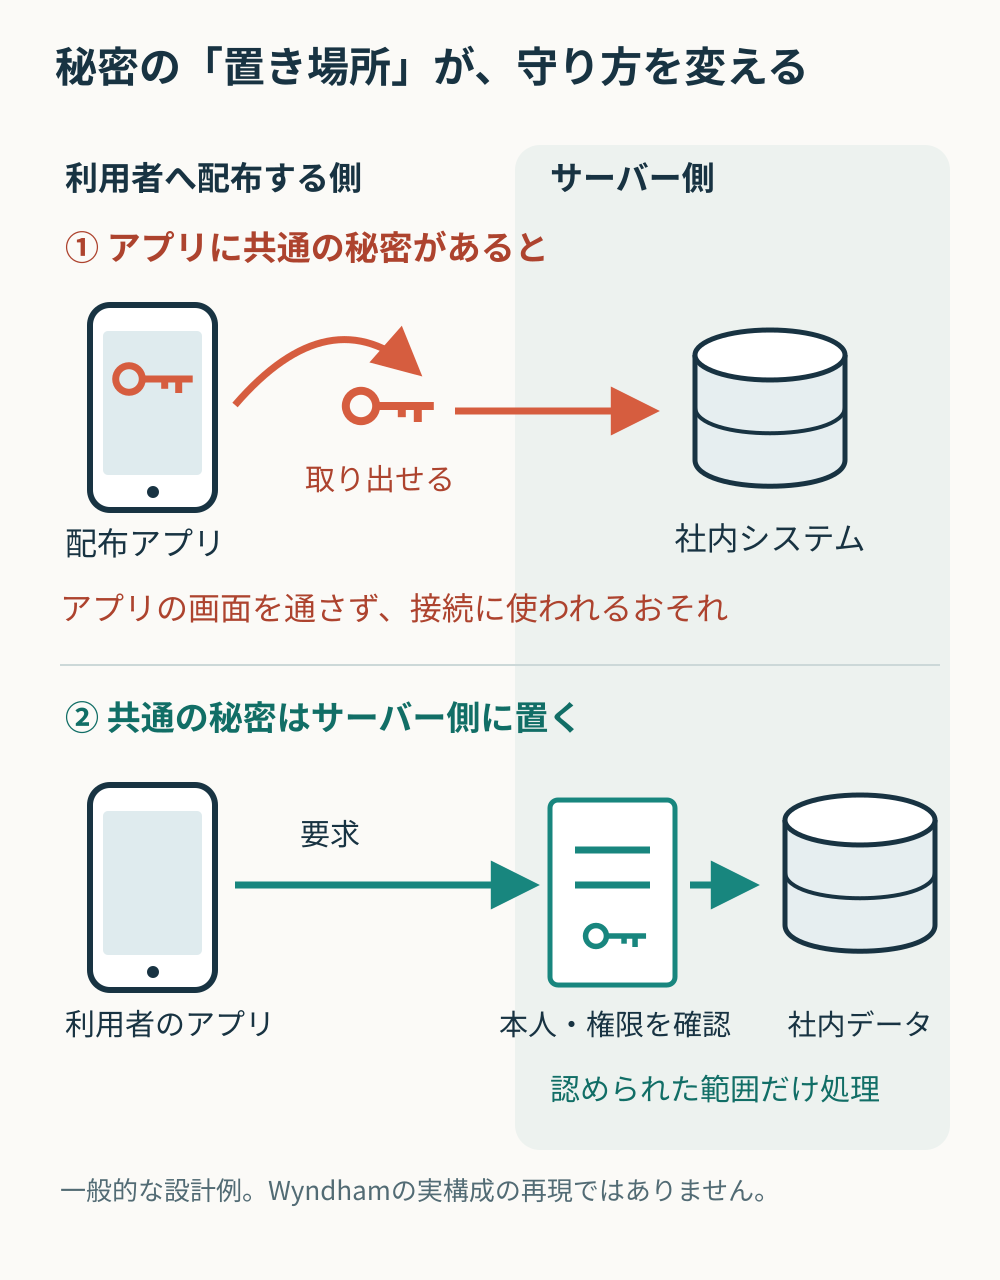
図の下段では、利用者からの要求を自社サーバーが受け、本人確認と権限確認をしたうえで社内システムを使います。サーバーを間に置くだけでは十分ではなく、誰がどの情報を扱えるかの確認が必要です。
開発会社に確認するなら、この3点から
発注側がすべてのコードを読む必要はありません。まず、次の質問に具体的な回答と検査結果をもらえるか確認するとよいでしょう。
1. 配布する完成版アプリを検査していますか?
ソースコードだけでなく、公開するアプリ本体や同梱する設定に、管理用パスワード・秘密のAPIキーなどが入っていないかを確認します。「開発時に確認した」だけでなく、どのバージョンをいつ検査したかが分かると、公開後も追跡できます。
2. アプリが持つ権限は、どこで制限していますか?
利用者ごとの情報へのアクセスをサーバー側で制限しているか、共通の認証情報一つで広い範囲を読める設計になっていないかを確認します。公開してよい識別子と、第三者に渡してはいけない秘密情報も区別します。
3. 見つかった秘密情報を、誰が止められますか?
アプリを修正版へ更新しても、すでに配布した古い版や、取り出された秘密情報までは回収できません。接続先での失効・再発行、影響範囲の調査、必要なログの保全を誰が担当するかを決めておく必要があります。顧客のログイントークンなど、別の認証情報にも影響がある場合は、その無効化が必要かも調べます。
この3点は本件の原因を断定するものではなく、自社の運用を点検するための観点です。
「対処した」と「影響を調べた」を分けて確認する
問題のパスワードを止めることと、過去にどの情報へアクセスされたかを調べることは、別の作業です。報告を受ける側は「止めた日時」「調査した期間とログ」「分かった影響」「分からない部分」を分けて説明してもらうと、顧客への案内を判断しやすくなります。
あわせて、外部の研究者が問題を報告できる窓口が、自社サイトから見つかるかも点検したいところです。技術的な修正と、報告を受けて担当者へつなぐ運用をセットで準備しておくことが重要です。
本稿は2026年11月11日に確認できた報道と技術資料を基にしています。Wyndham自身による詳細な調査報告は確認できていません。