メール配信サービス「アララメッセージ」への不正アクセスについて、アララは2026年11月6日、外部に持ち出されたメールアドレスが81,329,467件、約8,100万件になったと発表しました。持ち出された恐れのあるものを含む、区分間の重複を除いた件数であり、被害を受けた人数ではありません。アララの11月6日の発表
同じサービスからは、カード会社を装う不審メールも最大約713万通送られています。ただし、情報の流出と、不審メールの送信は分けて確認する必要があります。 受信しただけで自分の情報が流出したと判断することはできません。
この記事では、11月7日時点で確認できた公式情報をもとに、一般の利用者と、メール配信を利用する事業者の確認事項を整理します。
第3報で何が変わった?
11月6日の第3報では、従来の発表とは別のクラウド環境から、メールアドレス3,249,492件の持ち出しが判明しました。これは10月28日から31日の一連の不正アクセスについて、調査で新たに分かった範囲で、新しい攻撃が発生したという発表ではありません。
既報の件数の見直しと区分間の重複除外を行った結果、全体が81,329,467件に更新されました。以前の「約7,700万件」や、環境別の件数をそのまま足して、現在の総数とするのは適切ではありません。アララの第3報
対象となる契約企業は最大約380社と推計され、精査が続いています。流出情報は企業によって異なり、メールアドレスのほか、氏名、性別、生年月日、電話番号、会員番号、住所などが含まれる場合があります。全員について同じ項目が漏れたという意味ではありません。
アララは、同サービスでクレジットカード番号を保有していないと説明しています。これは、後述する不審メールのリンク先に自分でカード情報を入力した場合まで安全だという意味ではありません。11月6日の発表
「最大約713万通」の不審メールは、流出件数とは別
不審メールは、10月28日から30日にかけて、アララメッセージの一部環境が不正に使われて送信されました。公表されている特徴は次のとおりです。
- 送信元:news@arara.com
- 内容:クレジットカード会社を装うメール
- 件名:「利用内容確認のご依頼」「ご利用明細確認のご依頼」など
- 送信数:2つの環境を合わせて最大約713万通
- 宛先:第三者が外部から持ち込んだメールアドレス
アララは10月30日13時32分を最後に、新たな送信を確認していないと説明しています。第3報では、不審メールに関する内容の変更はありません。アララの第2報/第3報
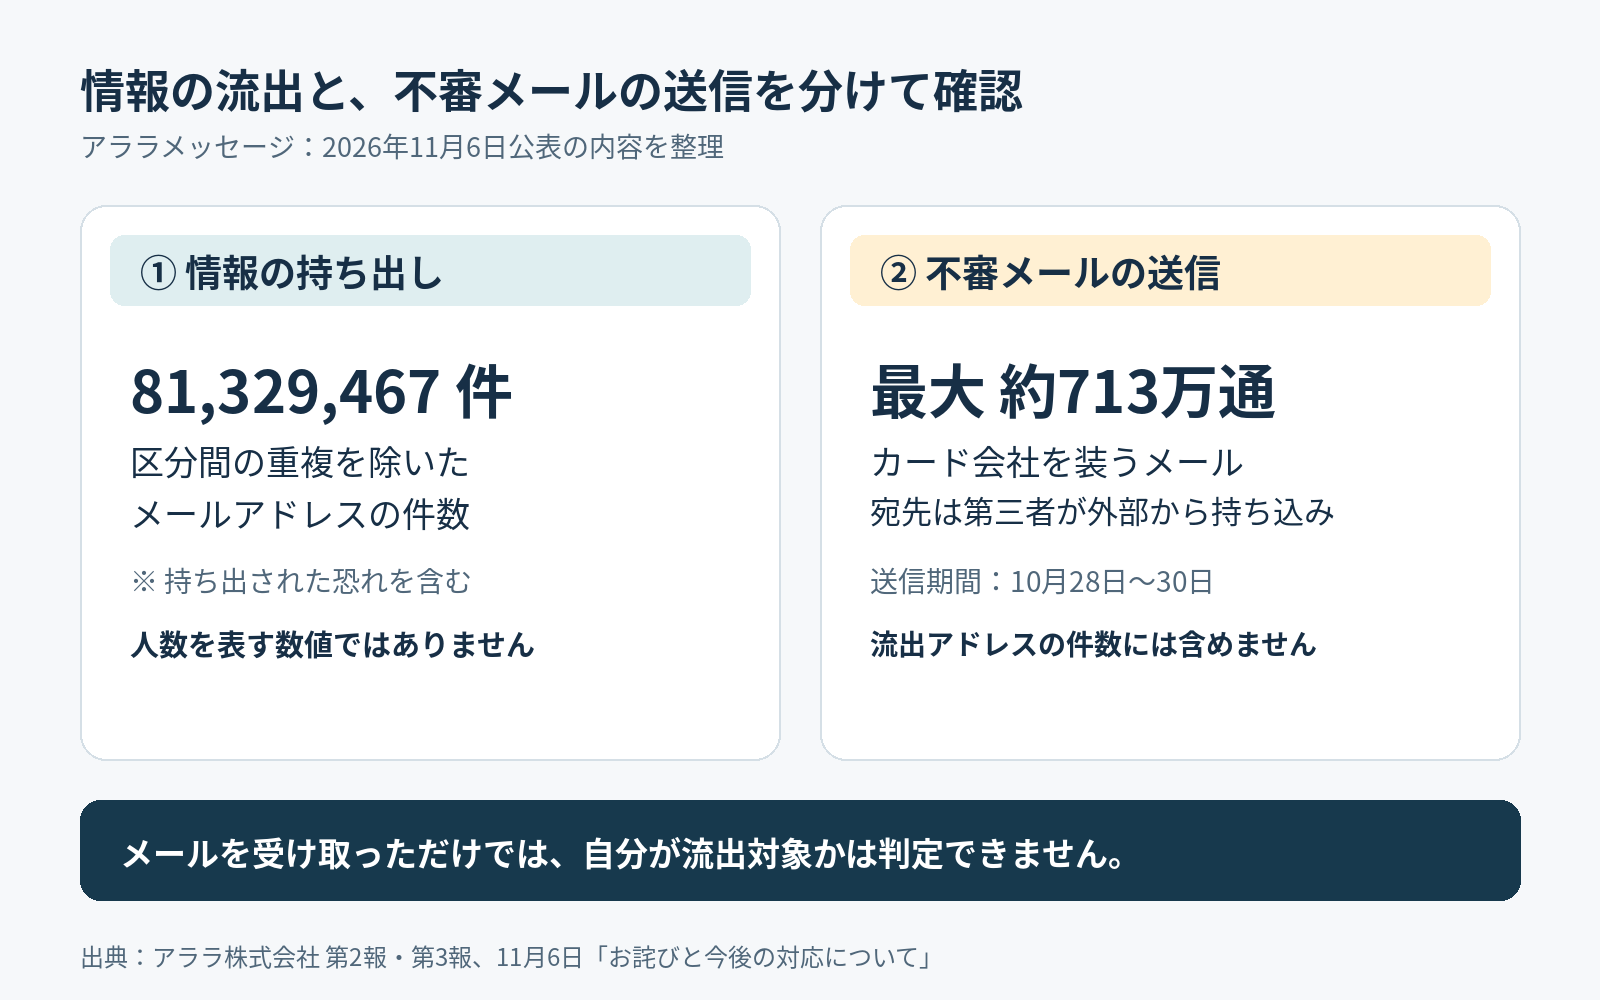
図の左は持ち出されたアドレスの件数、右は送られたメールの通数です。「713万通を受け取った人が、そのまま流出の対象者」という関係は公表されていません。 自分が流出対象かは、利用しているサービスの案内で別に確かめます。
アララを知らなくても、自分に関係する?
アララメッセージは、企業が顧客などへメールを送るためのサービスです。個人がアララに直接登録していなくても、普段使っているサービスの運営会社がメール配信を委託していれば、関係する可能性があります。
たとえばTKCは、同サービスへの委託を通じて、自社システムの利用者のメールアドレスが漏えいしたとの報告を受けたと発表しています。11月6日の第5報でも、どの利用者・システムに関係するアドレスかの分類を続けていました。TKCの第5報
まず、普段利用している通販サイト、会員サービス、業務システムなどの公式サイトを開き、「メール配信委託先」「アララメッセージ」に関するお知らせを確認します。対象となる登録期間やサービス、情報の項目が書かれていれば、自分の利用状況と照合してください。分からなければ、そのサービスの公式窓口に問い合わせます。
連絡が来ていないことだけで対象外と判断せず、反対に、メール配信にアララメッセージが使われているというだけで自分のすべての登録情報が漏れたとも決めつけないことが大切です。
不審なメールが届いたら、どこから確認する?
今回公表された不審メールは、本文のリンクを開かずに削除してください。アララは、パスワードやカード情報の入力を求めるメールを送らないと案内しています。アララの第2報
一般的なフィッシング対策としても、送信者の表示だけで本物かどうかを判断するのは困難です。内容を確かめたい場合は、メールのリンクを使わず、普段の公式アプリや事前に登録したブックマークから確認しましょう。警察庁のフィッシング対策
すでに情報を入力した場合は、入力したものに応じて対応を急ぎます。
- カード情報を入力した:カード発行会社の公式窓口へ連絡する。
- ID・パスワードを入力した:正規のサイトから変更する。同じものを使っている別のサービスも確認する。
- 身に覚えのない決済などがある:サービス提供会社に連絡し、警察にも相談する。
これらは偽サイトに情報を入力した場合の対処です。単に不審メールを受け取った場合とは分けて考えてください。警察庁の被害時の案内
漏れた情報ごとに優先する対処や、問い合わせ前に整理したい内容は、個人情報が漏れたらどうする? 情報の種類別に確認することと対処法で詳しく解説しています。
事業者は、情報の確認とメール停止の影響を並行して点検
アララメッセージは10月31日から停止しており、11月6日時点で再開日は未定です。再開は、侵入経路への対策、外部専門機関による安全性確認、契約企業の認証情報の再設定を経て判断するとしています。アララの今後の対応
利用企業では、次の2つを並行して確認したいところです。
-
どの顧客情報が対象か
契約先からの個別通知で、対象の環境・顧客・登録項目を確認します。「メールアドレスのみ」と「氏名なども含む」を混同せず、自社の案内内容を整理します。 -
どの業務のメールが止まるか
メルマガだけでなく、注文確認、請求書の通知、申請受付、ログインに必要なメールなど、配信基盤に依存する処理を洗い出します。これらは点検対象の例で、今回すべてが停止したと確認されたものではありません。
TKCは新しい送信基盤を構築し、安全性を確認したうえで機能を個別に再開しています。このように、利用企業側の復旧と、アララメッセージ自体の再開は同じではありません。代替配信へ移す場合も、送信漏れや重複送信、宛先データの持ち出し先を点検したうえで進める必要があります。TKCの再開状況
侵入経路や流出件数の確定には、なお調査が必要とされています。原因を特定の脆弱性だけに決めつけず、利用者への案内と業務への影響を最新の公式情報で確かめていくことが重要です。アララの11月6日の発表
※本記事は2026年11月7日に確認した情報をもとにしています。対象者やサービスの再開状況は、各社の最新の案内をご確認ください。