チームスピリットは2026年11月6日、開発用サーバーへの不正アクセスに関連し、個人情報等が流出したと発表しました。確認された個人情報は重複を除き28,824件で、要配慮個人情報35件も含まれます。同社の公式発表
利用企業が押さえたいのは、勤怠記録の一部が流出した一方、TeamSpiritの本番サービス上の勤怠・工数データへの不正アクセスは、発表時点で確認されていないという違いです。流出した勤怠記録は、サービス提供・維持のため、本番とは別の同社管理下の環境に保管されていました。
「本番への侵入は未確認」という説明だけで、自社の従業員情報も対象外と判断しないことが大切です。
対象は誰か。過去の契約企業も確認を
公表された対象には、現在または過去の契約企業の担当者・利用者の一部、資料請求や問い合わせ、セミナー申し込み等をした人の一部、同社の従業員・退職者が含まれます。
情報の項目は対象者により異なります。契約企業については氏名、メールアドレス、ログインIDなどのほか、問い合わせ記録や勤怠記録の一部も挙げられています。全契約企業や全利用者の情報が流出したとの発表ではありません。個別連絡は11月6日から順次行うとしています。対象区分と情報項目
開発用サーバーから、どう被害が広がったか
同社は10月27日、開発用サーバーへの不正ログインと、そこに保管された認証情報を使ったクラウドからのデータ取得を確認しました。原因は設定と情報管理の不備が重なったもので、未知の脆弱性ではないと説明しています。詳しい手法は公表していません。公表された経緯と原因
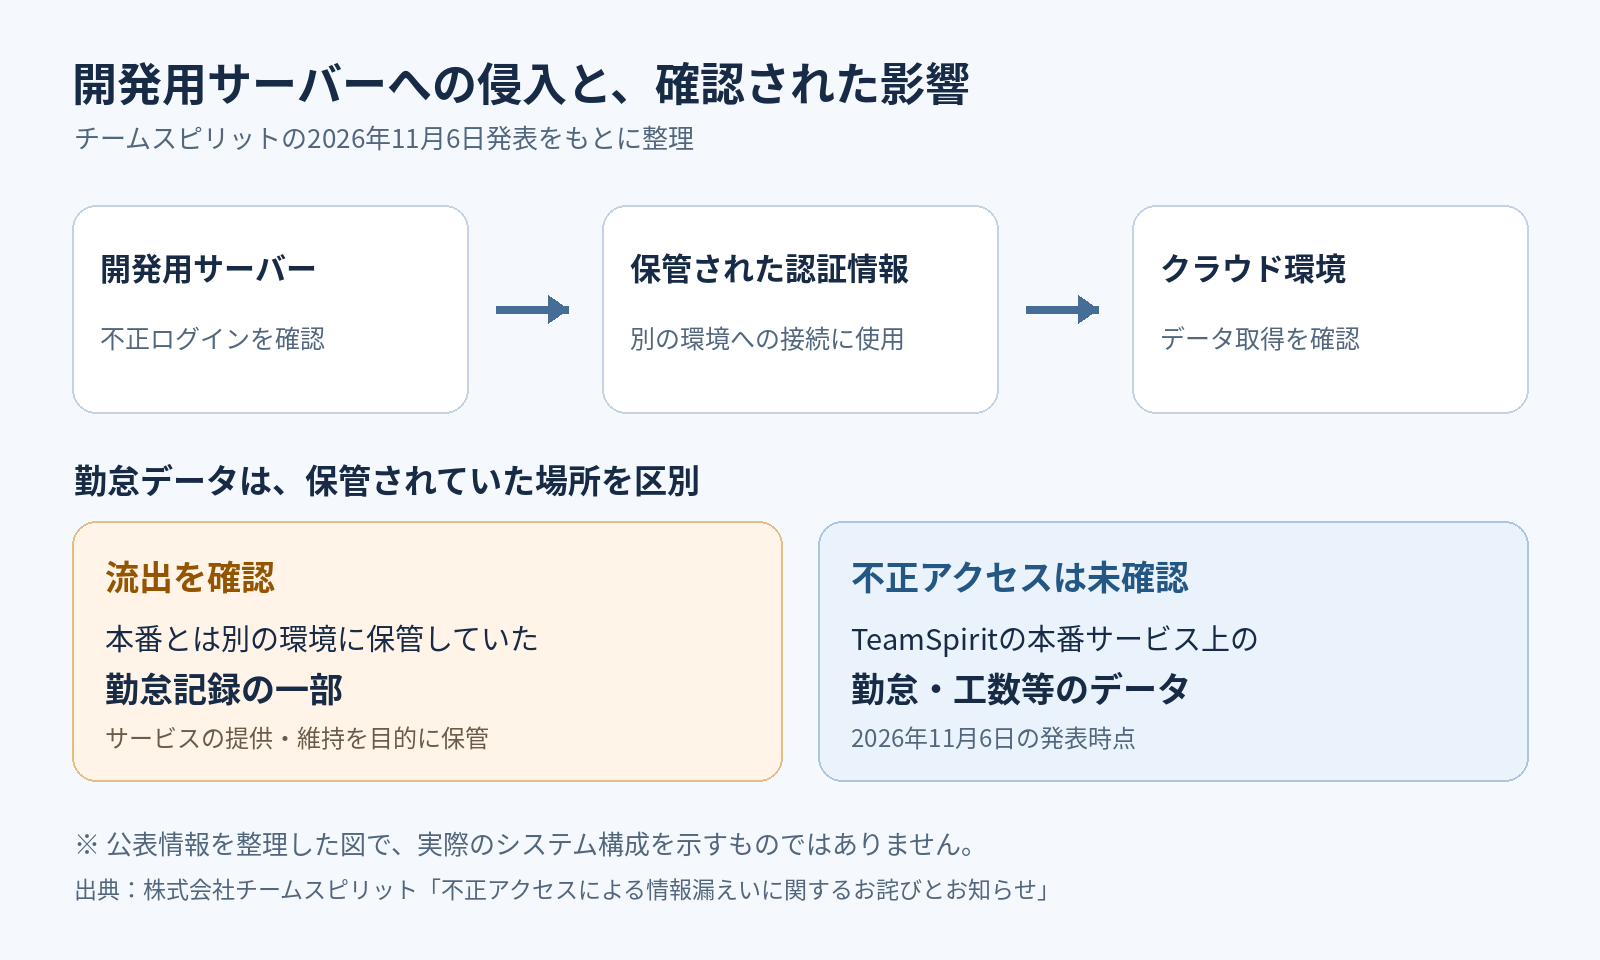
認証情報とは、システムが接続相手を確かめるための情報です。人が入力するパスワード以外に、プログラム同士の接続に使う「鍵」に当たる情報もあります。サーバーを分けていても、別の環境に入れる鍵が置かれていれば、影響が広がる可能性があります。これは一般的な仕組みの説明であり、今回使われた鍵の種類を特定するものではありません。
利用企業が確認したい3つのこと
以下は、公表内容を踏まえた利用企業向けの確認事項です。
1. 自社に関係する人と情報を、個別通知で確かめる
人事・労務、情報システム、契約窓口の担当者で、届いた案内を確認しましょう。過去に利用していた場合も、当時の担当者や窓口メールを確認します。
確認を頼む際は、「当社は対象か」だけでなく、誰の、どの項目が、どの期間分、対象なのかを尋ねると、その後の判断に使いやすくなります。未確定の項目は、次に情報が更新される見込みも確認してください。
2. 従業員への説明と、必要な報告の担当を決める
自社の従業員情報が対象と分かったら、人事担当と個人情報管理の責任者で、説明する内容と連絡方法をそろえます。調査中の点まで断定したり、個別通知の内容を社内全員が見える場所に転載したりしないようにしましょう。
委託に伴って預けた個人データの漏えいでは、委託元にも報告や本人通知が必要になる場合があります。サービス提供会社が対応するという説明だけで完了とせず、自社の立場と対応分担を法務担当や専門家に確認してください。個人情報保護委員会の委託先漏えいに関する説明
3. 不審な連絡と、正規の案内を分ける
氏名や勤務先を知っている相手からのメールでも、それだけでは本物と判断できません。リンク先でパスワードや認証コードを入力する前に、公式サイトから窓口を確認しましょう。
パスワード変更などの対応は、漏れた情報の種類と正規の個別案内に合わせて判断します。「ログインIDが含まれる」という説明だけから、パスワードまで流出したと断定することはできません。IPAの情報漏えい時の対処ガイド
「対応済み」と「調査中」を分けて確認する
同社は対象サーバーの停止と接続遮断を実施し、流出が疑われる認証情報の無効化は概ね完了としています。二次被害は発表時点で未確認で、調査を続けています。対応状況と問い合わせ窓口
利用企業としては、まず自社に関する通知と従業員への影響を確かめることが先決です。あわせて、自社や委託先が保守・調査用に預けているデータについて、保管場所と保管期限を見直すきっかけにもなります。
個人として受け取った通知への対処は、個人情報が漏れたときの確認事項と対処法でも整理しています。
情報確認日:2026年11月7日。件数や調査状況は11月6日の公式発表に基づきます。最新情報は同社の公式案内を確認してください。