メール配信サービス「Cuenote FC」を運営するユミルリンクは2026年11月11日、不正アクセスの第三報を公表しました。専用ASPの一部、49システムで、配信先情報延べ47,864,147件の外部への持ち出しを確認したとしています。
利用企業がまず確認したいのは、全体の件数よりも「自社の契約環境が対象か」「どの情報が含まれるか」です。また今回は、不正プログラムを置く攻撃だけでなく、正規の管理画面から情報を出力する手口も報告されています。
約4,786万件は、被害を受けた人数ではない
第三報の数字は、複数の配信先データを合計した延べ件数です。約4,786万人という意味ではありません。第二報の最大試算約5,162万件から、ログやデータの突き合わせにより、重複計上などを除いて見直されています。
対象情報にはメールアドレスに加え、氏名、住所、電話番号などが含まれます。一部にはハッシュ化されたパスワードもあり、すべての配信先で同じ項目が流出したわけではありません。顧客管理システム「Cuenote BASE」でも、契約者情報190件が閲覧可能な状態だったと説明されています。
Cuenoteを使っているという理由だけで、すべてのサービス・契約環境が被害対象とは判断できません。自社宛ての案内と契約内容を照合する必要があります。
正規のCSV出力でも情報は持ち出せる
同社が説明した手口には、脆弱性を突いて不正プログラムを置き、データベースへ直接アクセスする経路と、ログイン中の利用者のセッション情報を盗み、管理画面のCSV出力を使う経路がありました。
セッション情報は、ログイン済みの状態を維持するための情報です。攻撃者がそれを悪用すると、パスワードを直接入力せず、正規の利用者として扱われる場合があります。今回の後者の手口は、管理画面に備わる機能を使うため、不正プログラムの有無だけを調べても全体像を把握できませんでした。
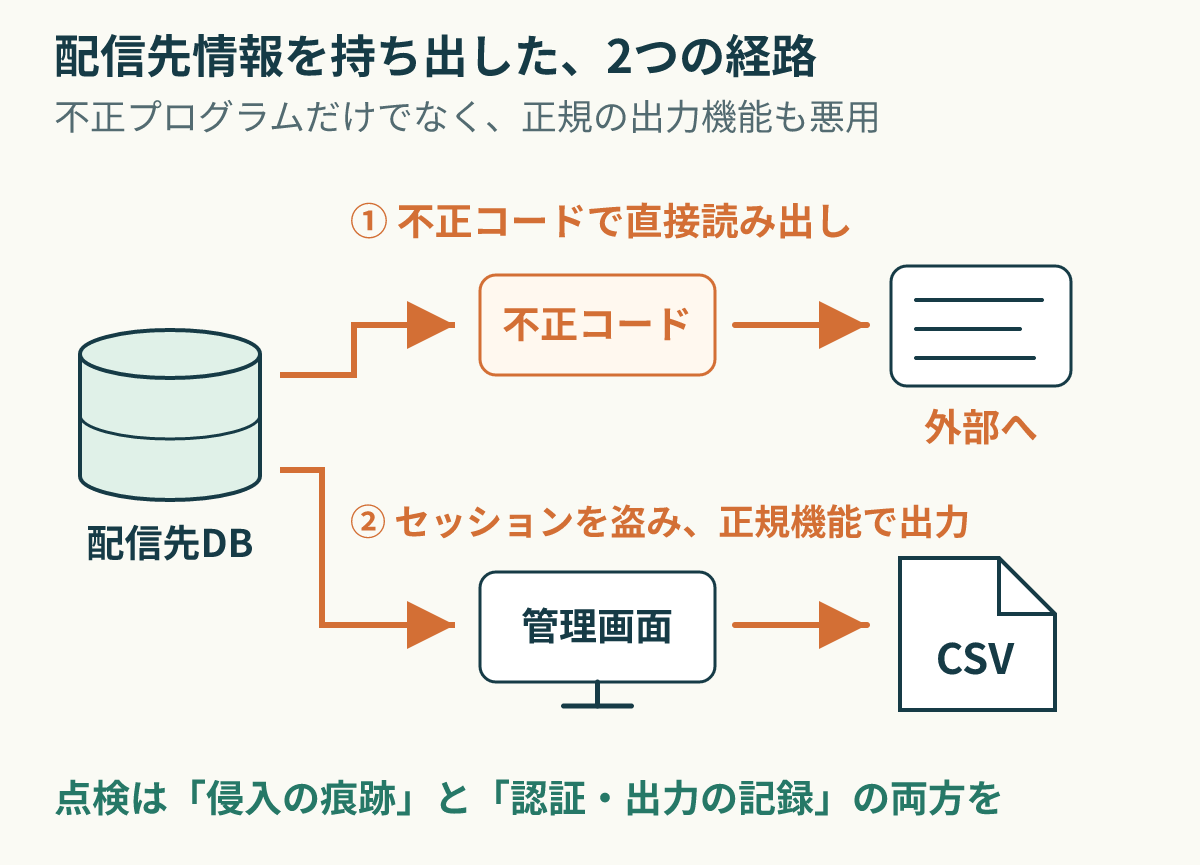
この事例で見直したいのは、「不正なファイルが見つからなかったから、情報は出ていない」という判断です。顧客データを出力できるサービスでは、認証の記録と、いつ・誰が・どの範囲を出力したかも調べる必要があります。
利用企業は、自社の影響と顧客対応を切り分ける
担当者には、次の順に確認してもらうと整理しやすくなります。
- 契約環境を特定する
利用サービス名、専用・共用などの契約形態、システムの識別情報を確認し、ユミルリンクまたは契約窓口に対象か照会します。全体の発表だけで「該当」「非該当」を決めないようにします。 - 自社分の情報を確認する
対象期間、配信先件数、含まれたデータ項目、調査済みの範囲を確認します。メールアドレスだけなのか、認証に関わる情報もあるのかで、必要な対応は変わります。 - 顧客への案内と社内窓口をそろえる
調査中の事項を区別し、問い合わせへの回答を統一します。個人情報に関する報告・本人通知の要否や分担は、担当部門や専門家と確認してください。 - 不審な連絡に備える
流出情報を使うなりすまし連絡を想定し、パスワード変更や追加情報の入力を求められた場合は、既知の公式窓口から確認できるよう案内します。
「何か届いたら対応する」だけでなく、委託先が自社分の影響をいつ説明できるかを確認しておくことが重要です。
委託先の管理画面も、出力権限まで点検する
今回のサービスを使っていない企業にも、顧客情報を扱う管理画面の点検材料になります。
- 全件出力を、必要な担当者だけに限定できているか。
- 誰がどのデータを出したか、後から確認できる記録が残るか。
- 異常があったとき、パスワード変更だけでなく、ログイン済みセッションも失効できるか。
- 保守用の共通アカウントを、複数環境で使い回していないか。
これらは本事案を踏まえた一般的な点検事項です。個別サービスで設定できる範囲や、変更による業務への影響は運用担当に確認します。
現時点で分かっていないこと
ユミルリンクは対策を実施し、一部を除いて稼働を再開したと説明しています。ただし、外部専門機関の最終調査結果は今後公表予定です。復旧状況と、過去に持ち出された情報への対応は別に追う必要があります。
流出した項目の詳細も引き続き確認中です。各企業の被害範囲について、この記事の全体件数から推定することはできません。
出典
- ユミルリンク「当社システムへの不正なアクセスに関するご報告(第三報)」(2026年11月11日)
確認日:2026年11月12日。調査結果や利用企業向けの案内が更新された場合は、最新の公式発表を確認してください。