物流サービスのオープンロジは2026年11月11日、不正アクセスによって出荷データの一部が外部に持ち出されたと公表しました。届け先の氏名・住所だけでなく、商品名や数量も含まれます。
EC事業者にとっては、委託先に預けた顧客情報の確認が必要になる事故です。購入者にとっても、自分の名前や買った商品を知っている相手からの連絡を、それだけで本物だと判断しないことが大切になります。
出荷情報の持ち出しを確認、件数は調査中
オープンロジによると、不正アクセスは11月8日から9日にかけて発生しました。漏えいした情報には、4月8日から11月8日までに出荷を依頼したデータに関する、次の項目が含まれます。
- 届け先の氏名・住所・電話番号
- 登録されている場合のメールアドレス
- 商品名や数量などの商品情報
対象の範囲と件数は調査中です。**この期間の出荷がすべて漏えいしたと確定したわけではありません。**また、同社はクレジットカード番号を保有しておらず、本件の漏えい対象には含まれないとしています。
把握した侵入経路は11月9日に遮断され、その後の新たな不正アクセスは確認されていません。緊急メンテナンスによる一部操作への影響を除き、倉庫の入荷・出荷は通常どおり行っているとの説明です。11月11日時点で、悪用や具体的な二次被害は確認されていません。オープンロジの発表
商品名まで分かる連絡は、信じやすくなる
配送を装う詐欺では、「荷物を届けられない」「追加の料金が必要」といった理由で、偽のページへ誘導することがあります。名前や住所に加え、実際に注文した商品まで示されると、本物の問い合わせだと思いやすくなります。
今回、こうした詐欺がすでに起きたと確認されたわけではありません。ただ、オープンロジも配送業者などを装うメール・SMS・電話への悪用の可能性を注意喚起しています。
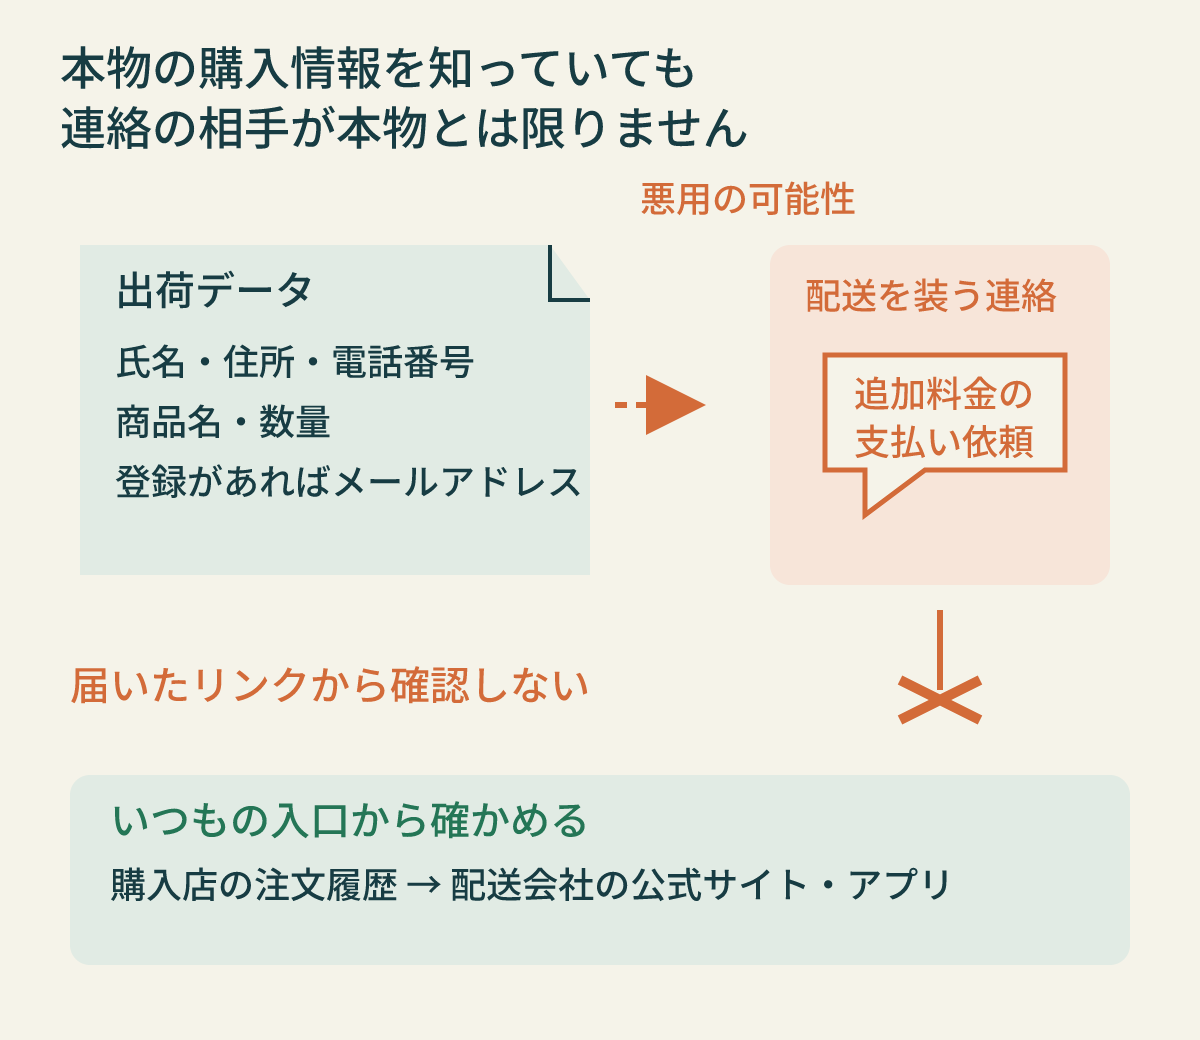
不審な連絡を受けたときは、メッセージ内のリンクや、相手が案内した電話番号をそのまま使わず、普段利用している購入店の注文履歴や配送会社の公式サイト・アプリから確認してください。相手が購入内容を知っていても、カード情報や認証コードを渡す理由にはなりません。
オープンロジに発送を委託している事業者が確認したいこと
まず、物流の担当者に「自社の出荷が対象か」「どの情報を渡していたか」を確認してください。委託先からの回答を待つ間も、社内で調べられる範囲はあります。
1. 出荷を依頼した期間と、渡した項目を確認する
対象期間の出荷履歴を確認し、送り先の連絡先や商品情報をどこまで連携しているか整理します。購入者と受取人が違うギフト配送などでは、連絡先と影響を受ける人が一致しないこともあります。
2. 顧客への連絡を誰が行うか決める
自社とオープンロジの役割、連絡する対象、問い合わせ窓口をそろえます。未確認の段階で「当店の購入者全員が流出した」と断定せず、確定した範囲と調査中の内容を明確に分けます。
3. 告知に便乗した詐欺を見分けられるようにする
自社サイトの目立つ場所に公式の案内を置き、顧客がメッセージ内のリンクを押さなくても確認できるようにします。正規の案内でカード番号や認証コードを求めないことも、必要に応じて伝えます。
4. 発送の継続と情報漏えい対応を分けて管理する
荷物が通常どおり発送されていても、情報への影響が解決したとは限りません。出荷の遅延確認とは別に、対象範囲の回答や顧客対応の進捗を追います。
購入者は、利用した店の案内を確認する
オープンロジの名前を知らなくても、購入先のECサイトが発送を委託している場合があります。一方で、今回の期間にネット通販を利用したという理由だけで、自分の情報が対象だと判断することもできません。
購入店からの公式案内を確認し、気になる場合は、注文履歴からたどれる正規の問い合わせ窓口を使ってください。カード番号が今回の漏えい項目に含まれないことと、後から偽サイトでカード番号を入力させられる危険があることは、別々に考える必要があります。
この事故で先に見直したいのは、発送委託先に何を渡しているかを自社で把握できる状態と、顧客が正規の案内にたどり着ける連絡経路です。購入者自身が行う確認と対処は、個人情報が漏れた場合の情報の種類別の対処で整理しています。
※2026年11月12日時点。対象件数、詳しい侵入原因、最終的な影響範囲は公表資料で確認できていません。