FBIは2026年11月12日、知人になりすましたオンライン会議から端末を感染させる「FaceStealer」への注意を呼びかけました。知っている人のアカウントから届き、画面に本人の顔が映っていても、それだけで安全とは判断できません。
主な標的は暗号資産・Web3の関係者と、オープンソースソフトウェアの開発者・管理者です。FBIによると、過去18カ月で4億ドル超の暗号資産が盗まれ、攻撃者が使用していた900本超の被害者の動画を押収しています。FBIの解説
「音が聞こえない」の解決を急がせる
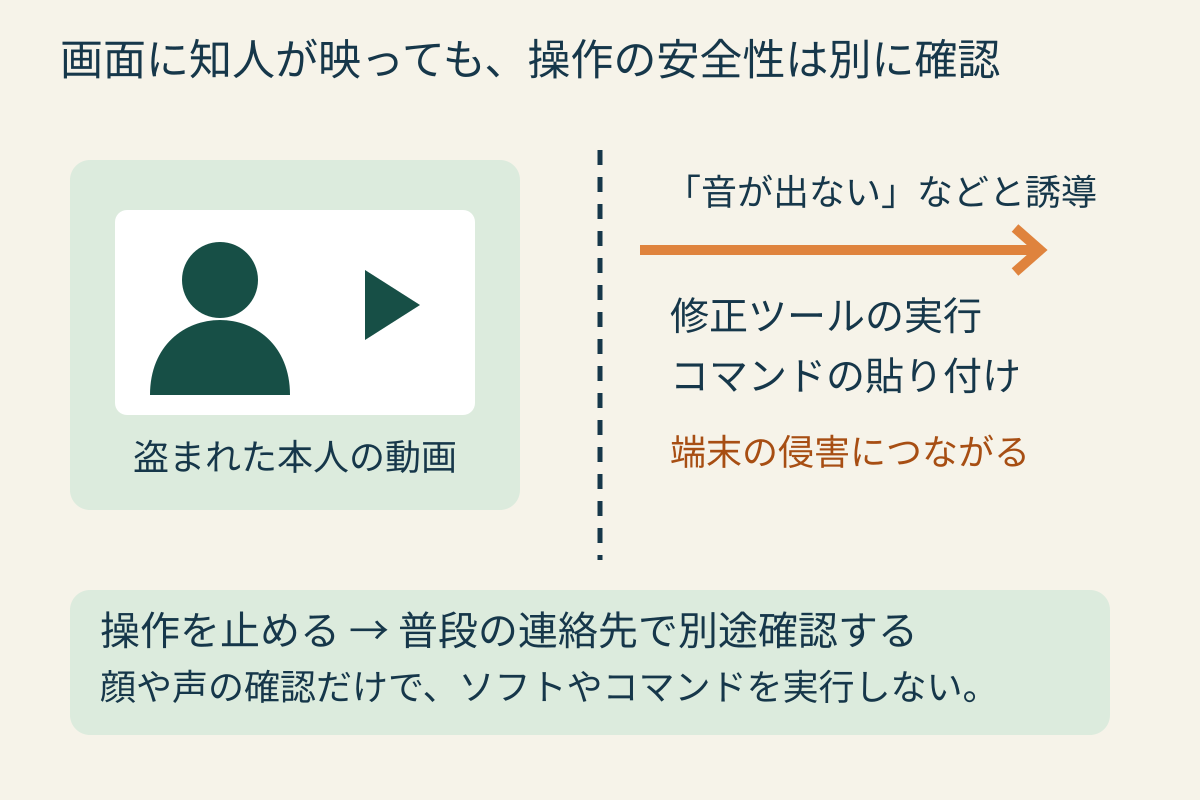
攻撃者は、乗っ取った連絡用アカウントから知人を会議に誘います。偽の会議サイトで盗んだ本人の動画を流し、音声などの不具合が起きているように見せます。その場で案内される更新、スクリプトの実行、ターミナルへのコード貼り付けが、マルウェア感染の入口です。
FBIはディープフェイクの利用も報告していますが、中心は盗まれた本物の動画です。「AIの偽動画を見抜けるか」だけに頼る対策では足りません。FBIの注意喚起(PDF)
会議の本人確認と、端末の変更を分ける
商談や打ち合わせでは、相手を待たせたくない気持ちから、修復手順を急いで実行しがちです。社内で次の対応を決めておくと、担当者一人の判断に任せずに済みます。
- 会議中にコードを貼り付けたり、スクリプトを実行したりしない。 更新が必要なら会議のリンクから進まず、公式アプリを別に開いて確認する。
- 普段使う公式アプリに会議コードを入力して参加する。 初めての相手や久しぶりの相手から届くリンクは特に慎重に扱う。
- 不審な依頼は別の連絡経路で確認する。 招待が届いたチャットに返信するだけでは、乗っ取られた相手と会話を続ける可能性がある。
- 異常時は会議を止め、社内の担当者に相談する。 会議に間に合わせるための操作と、端末の安全確認を同時に進めない。
公式アプリでの参加、別経路での確認、会議から誘導されたコードを実行しないことは、FBIも推奨しています。顔が見えていることと、その人が今その場で操作していることを分けて考えるのが要点です。FBIの推奨事項
指示に従って操作してしまったら
画面を閉じただけで問題が解消したと判断せず、会社の情報システム・セキュリティ担当者へ、会議の時刻、招待元、実行した操作を伝えてください。FBIは、アカウントの保護と有効なセッションの終了、連絡先や勤務先への通知などを勧めています。被害者のアカウントや動画が、次の攻撃に再利用されるためです。
開発用アカウントにアクセスできる端末では、社内だけでなくソフトウェアの利用者にも影響が及ぶ可能性があります。担当者には、端末に保存した情報だけでなく、利用できる外部サービスや開発用アカウントも伝えると、調査範囲を整理できます。
本記事はFBIの公表内容と、それを踏まえた業務上の確認事項を整理したものです。日本での被害件数や、個別の会社・端末が被害を受けたかは確認していません。