CERT/CCは2026年11月12日、画像加工ソフトのImageMagickを使うアプリで、処理設定によってサーバー内のファイルを不正に読み書きされる問題「ImageTragick2」を公表しました。画像アップロードのあるサイトや、外部の画像を取り込むAIサービスは、開発・保守担当者に利用状況を確認してください。
ImageMagickのバージョンを上げるだけでは対応が完了しない場合があります。 アプリが許可する画像形式や外部処理、実行時の権限まで点検する必要があります。CERT/CCの公表
画像処理の機能と権限が影響する
問題になるのは、攻撃者が用意した画像を処理し、危険な機能を制限する設定が十分でない環境です。SVGやPostScriptとして解釈された内容から、画像処理プロセスがアクセスできるファイルを読み書きされるおそれがあります。条件が重なると、プログラムの実行につながる可能性もあります。
入力元は、利用者のアップロードだけとは限りません。URLから取り込む画像や、AIサービスの前後で変換する画像も確認対象です。ファイル名の拡張子だけで安全性を判断せず、実際の内容と処理経路を確認します。公表資料は、すべてのImageMagick利用サイトで被害が発生したという報告ではありません。
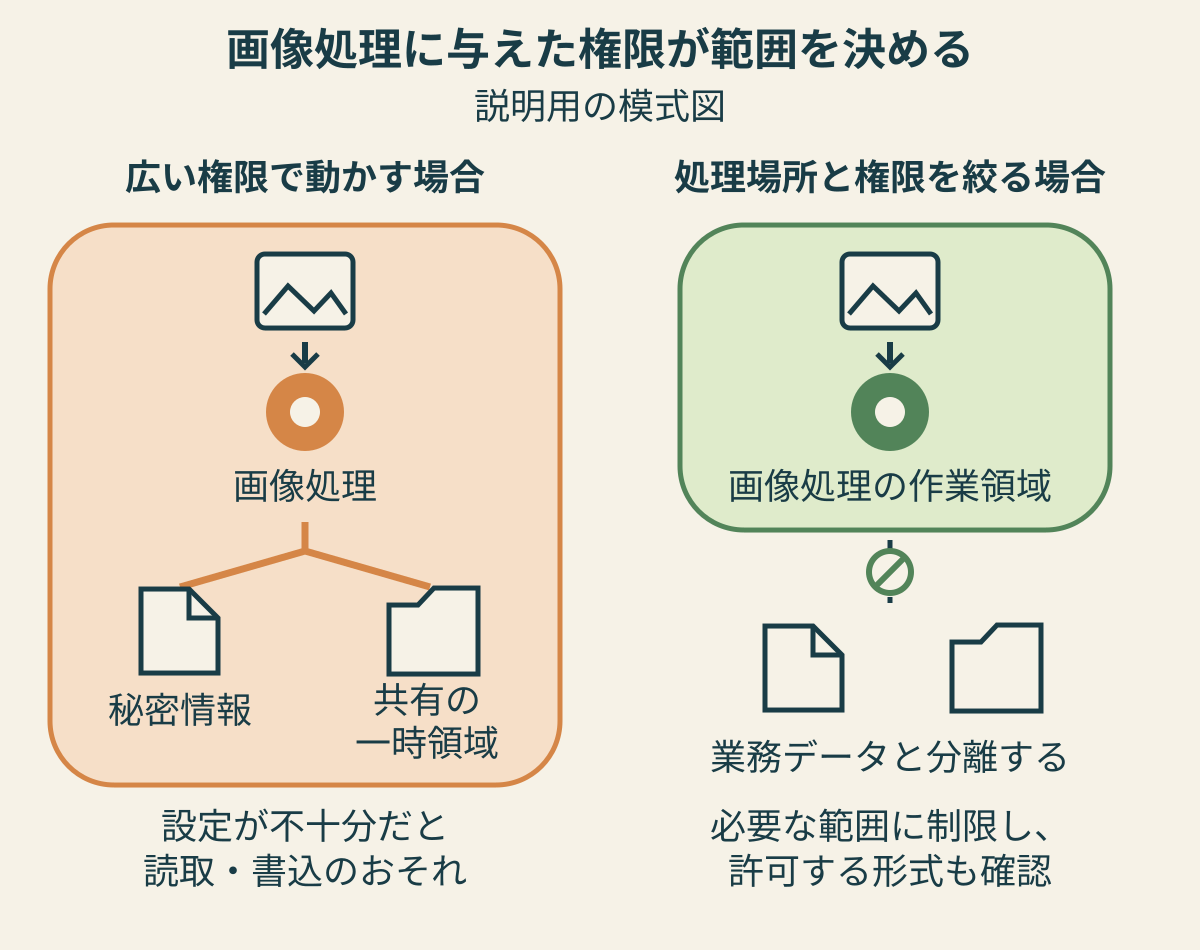
画像処理の設定と、処理に与えるファイルへの権限を組み合わせて見直します。図は範囲の違いを示したもので、隔離だけであらゆる問題を防げるという意味ではありません。
Railsでは修正版と追加条件を確認
Ruby on Railsの公式情報では、次の条件が重なるアプリが対象です。
- Active Storageの画像処理にImageMagick(mini_magick)を使っている。
- 関係する処理機能がセキュリティポリシーで禁止されていない。
- 信頼できない利用者からのファイルアップロードを受け付ける。
修正版はActive Storage 8.0.5.2、8.1.4.1。mini_magickを使う場合は5.1以上も必要です。添付時点で画像の解析が動くため、「縮小画像を作っていないから対象外」とは判断できません。
公式告知は、添付をDiskサービスに保存する対象環境では、アプリが読める秘密情報の変更も求めています。暗号化に使う鍵、データベースや外部サービスの認証情報など、対象を担当者と洗い出してください。PDFなどの処理を再許可する場合も、業務上必要な範囲と安全性を確認します。Railsの対象条件・修正版・追加対応
保守担当者へ確認したい4点
- 使っている場所:サイト本体、アップロード機能、バックグラウンド処理、AIの画像変換でImageMagickを使うか。
- 実際に有効な設定:必要な画像形式・処理だけを許可し、不要な機能を止めているか。
- 読み書きできる範囲:他の処理と一時領域を共有していないか、不要な秘密情報やホスト側の領域へアクセスできないか。
- 修正後の確認:禁止した形式が拒否され、必要な画像アップロードやPDF処理は意図どおり動くか。
設定ファイルが存在するだけでなく、稼働中の画像処理に適用されていることが確認点です。ImageMagick公式は、有効なポリシーを確認する方法や、形式・メモリ・処理時間などの制限を案内しています。ImageMagickのセキュリティポリシー
WordPressなど、ImageMagickを組み込める製品名が資料に出ていても、その製品の全サイトが影響するとは限りません。利用している構成と各提供元の告知を照合し、修正版と設定変更を一緒に確認してください。
サイト本体と内部のソフトウェア部品の更新範囲を整理したい場合は、実行環境・共通部品の更新と保守担当者への確認方法も参考になります。
確認日:2026年11月13日。対象条件や対処方法は各提供元の更新に合わせて確認してください。