Red Hat Quayを使う開発・運用チームは、バージョン更新だけでなく、登録された署名鍵とアクセス経路も確認してください。Red Hatは2026年11月11日、非公開のコンテナイメージの読み取りや上書きにつながる重大な脆弱性、CVE-2026-123710を公表しました。深刻度はCritical、CVSS v3は9.8です。
コンテナイメージは、アプリと動作に必要な部品をまとめた配布用データです。Quayはそれを保管し、開発環境や本番環境へ配る「レジストリ」と呼ばれる仕組みです。保管庫の中身が改変されると、後からそのデータを取得するシステムにも影響が及び得ます。
問題は、アクセスを認める鍵を登録できてしまうこと
Red Hatの説明では、鍵を管理するサービスに、信頼できない利用者から到達できる構成が対象です。攻撃者がQuayに信頼される署名鍵を追加すると、非公開領域を含むレジストリ内の各リポジトリへアクセスするためのトークンを作れるおそれがあります。
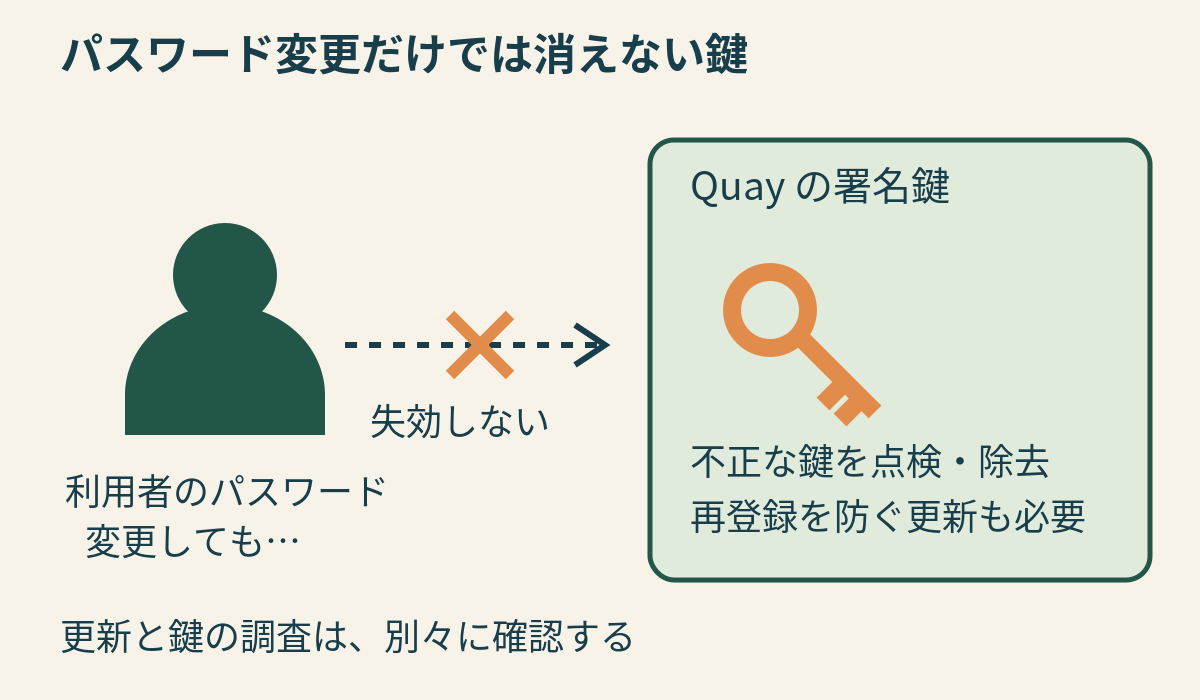
ここでいう署名鍵は、利用者のパスワードとは別です。パスワード変更や自動処理用のロボットトークン再発行だけでは、不正な署名鍵は失効しません。 再起動しても鍵が残る場合がある点も、通常のアカウント対処と異なります。
社内用の保管庫も、到達できる相手を確認
公式の対処資料は、単独で動かすQuay、OpenShift上でQuay Operatorを使う構成、Mirror registry for Red Hat OpenShiftを挙げています。
インターネットに公開していないという理由だけで対象外とは判断できません。社内であっても、信頼できないクライアントが鍵管理機能へ到達できるかを確認します。匿名アクセスを無効にするだけでも十分ではなく、有効なアカウントがあれば悪用できると説明されています。
確認した一次資料には、実際の被害件数や悪用確認の発表はありません。可能な影響と、個別環境で侵害が起きたかどうかは分けて判断します。
更新と、不正な鍵の点検をセットで進める
今回のCVEを修正対象として明記したRed Hatの更新情報では、次の版を確認できます。表は確認できた系列の例で、全系列の一覧ではありません。
| 利用系列 | 確認できた修正版 | 公式更新情報 |
|---|---|---|
| 3.10 | 3.10.28 | RHSA-2026:99025 |
| 3.12 | 3.12.24 | RHSA-2026:99027 |
| 3.14 | 3.14.10 | RHSA-2026:99024 |
| 3.15 | 3.15.9 | RHSA-2026:99023 |
| 3.17 | 3.17.7 | RHSA-2026:99026 |
別の系列やMirror registryを使う場合は、この表の版をそのまま当てはめず、契約・導入方式に対応する公式更新先を確認してください。
管理担当者には、次の作業をまとめて依頼します。
- 鍵管理の「/keys」への接続を、信頼できる内部の構成要素に制限する。
- 利用系列に合った修正版を適用し、実際に動くコンテナへ反映されたか確認する。
- 鍵の追加・削除記録と、見覚えのない承認済み署名鍵を調べる。
- 不正な鍵があった場合は、ログなどの証拠を保全したうえで、公式手順に従って除去する。
修正前に不正な鍵だけを消しても、再び登録されるおそれがあります。逆に、更新したことだけで過去の読み取りや上書きがなかったと判断することもできません。
開発を委託している企業が聞けること
発注側では、まず「当社のアプリ配布にQuayを使っているか」「対象の構成・系列か」「更新と不正な鍵の点検の結果はどうか」を確認します。疑わしい操作が見つかった場合は、配布データの変更や、そのデータを取得した環境まで調査範囲に含めるか、担当者と決めてください。
配布用データへ秘密情報を含めないことや、本番に使う成果物の確認方法も継続的な点検項目です。一般的な環境・権限の分離については、開発環境と本番環境の管理ガイドを参照できます。
出典
- Red Hat:CVE-2026-123710
- Red Hat:不正な署名鍵の特定と対処
- 各系列の修正版は上表のRed Hat Security Advisoryを参照。
確認日:2026年11月13日。構成ごとの詳細な作業は、最新の公式資料とサポート案内で確認してください。