Arctic Wolf Labsは2026年11月10日、AIを使う侵入テスト基盤「AntiFox」に関連するインフラから、WebサービスやAWS環境に対する不正操作を観測したと報告しました。侵害されたWebサーバーで設定ファイルを探す活動に加え、有効なAWS認証情報を使ったサービスの探索や、秘密情報の取得を確認しています。Arctic Wolfの調査報告
事業者が確認したいのは、Webアプリに保存した接続情報で、クラウドのどこまで操作できるかです。また、AWSの操作記録に「拒否」が並んでいても、その中に成功した読み取りや削除がないかを調べる必要があります。
Webアプリの侵害を、サイトの中だけの問題にしない
報告では、MicrosoftのWebサーバー「IIS」の処理から、不正な遠隔操作用ファイルであるWebシェルが作られていました。その後、設定ファイル web.config やバックアップが探索され、アプリの設定やデータベースへの接続情報が読まれています。設定やログを、Webからアクセスできるアップロード用の場所へコピーした活動も確認されました。
こうした設定には、アプリが別のシステムへ接続するための情報が含まれることがあります。サイトの書き換えを直すだけでは、その情報を使った別の場所へのアクセスが残るおそれがあります。
ただし、今回の資料は、すべてのAWS認証情報が同じWebサーバーから盗まれたと示しているわけではありません。IISで最初にコード実行を許した脆弱性は特定されておらず、別の活動では、入手経路が不明の有効なAWS認証情報から攻撃が始まっています。
「侵害されたWebアプリにAWSの接続情報があったなら、その後のAWS操作と時刻を照合する」という調べ方が重要です。Webアプリ、設定に含まれる鍵、その鍵で入れるクラウドを、管理担当が別でもつなげて調査します。
AWSでは、拒否された操作に交じって秘密情報を取得
攻撃に使われたのは、有効なIAMユーザーや、一部ではEC2のロールによる認証情報です。IAMユーザーはAWS内の利用者、ロールは一時的に利用できる権限のまとまりで、いずれも許可された範囲でAWSの機能を操作できます。
ある侵入では、約30分の間に複数のAWSの認証情報を切り替え、さまざまなサービスに数百件のAPI呼び出しを行っていました。APIは、画面操作の代わりにプログラムからサービスを操作する窓口です。
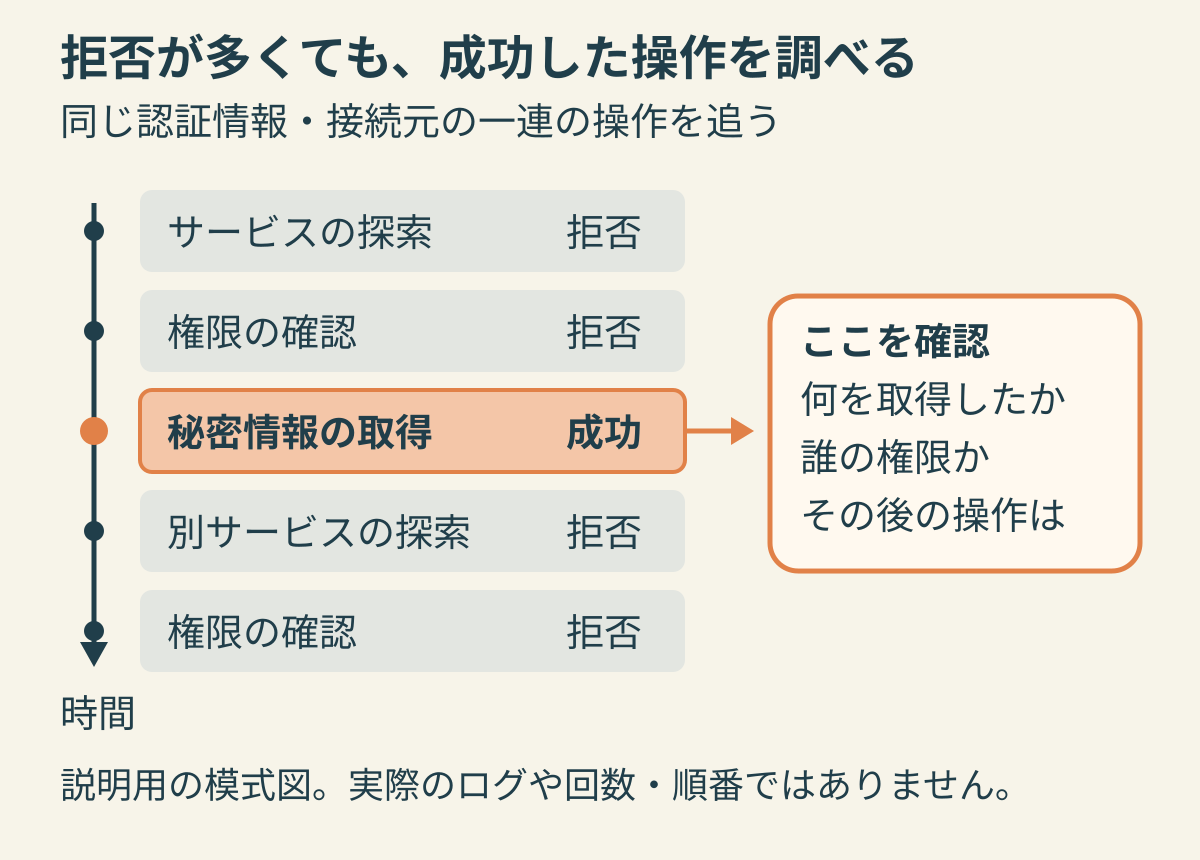
多くの操作は AccessDenied、つまり権限不足で拒否されました。一方で、その一連の操作には成功した探索や秘密情報へのアクセスも含まれ、Secrets Managerで本番用の秘密情報を取得する GetSecretValue の成功も確認されています。観測されたAWS操作
別の活動では、S3というデータ保存サービスに対して、ファイルの読み出しに当たる GetObject に加え、CopyObject、DeleteObject などの操作も観測されています。秘密情報の取得とS3の操作が、すべて一つの侵入で同じ順番に行われたという報告ではありません。
調査は拒否の件数だけで終わらせず、同じ認証情報や接続元で成功した操作、触れたデータ、その後の接続先まで確認する必要があります。
AWSの新しい脆弱性として受け取らない
今回の報告が扱うのは、有効な認証情報と、そこに与えられていた権限の悪用です。AWS自体の新しい脆弱性を公表したものではなく、AWSを利用しているだけで同じ侵入が起きると示したものでもありません。
また、AntiFoxは公開されている侵入テスト用の基盤です。報告では、AntiFoxの画面をホストするAlibaba Cloud上のインフラと、実際の不正操作との関連を観測しています。これだけで、すべての操作をAIが無人で実行したと断定することはできません。クラウドの接続元IPやツール名が一致するだけで、不正と決めつけることも避けます。
自社への関係を判断する中心は、使われた製品名より、不審なWebサーバーの動作、漏れ得る接続情報、普段と異なるAWS操作がつながっていないかです。
保守担当者に依頼したい4つの確認
1. Webサーバーから別のシステムへ入れる情報は何か
公開中のWebアプリについて、設定ファイル、環境変数、配備用のファイル、バックアップ、デバッグログに、AWSやデータベースの接続情報が残っていないかを確認します。必要な情報であっても、Webから読める場所に置かれていないか、アプリに必要な範囲を超えた権限がないかが点検対象です。
IISでは、通常と異なるOSコマンドの起動や、アップロード用フォルダーなどへの不審な .aspx ファイルの作成が、今回の報告に沿った調査の手掛かりになります。
2. いつもの認証情報を、いつもと違う場所が使っていないか
AWSの操作記録「CloudTrail」で、普段見られない接続元、短時間での複数の認証情報の使用、関係の薄い多くのサービスへの探索を確認します。AWSの脅威検知サービスGuardDutyを使っている場合は、その警告も合わせて確認します。
特に、秘密情報の取得成功やS3の読み出し・コピー・削除を、先行する探索や拒否の記録と切り離さずに調べるよう依頼してください。
3. 「記録がない」が、記録していなかっただけではないか
S3のファイル読み出しや削除などは、CloudTrailの「データイベント」に当たります。証跡やイベントデータストアでは、データイベントは標準で記録されず、追加料金もあります。AWSのデータイベントの説明
「不審な読み出しは見つからない」という報告を受けたら、対象のバケットと期間について、その操作を記録する設定だったかも確認します。今から記録を有効にする話と、過去の操作を確認できるかは別です。
4. 侵入が見つかった場合、Web側とクラウド側の両方を止められるか
Arctic Wolfは、不審な動作があるWebサーバーの隔離と証拠の保全、露出した可能性のある認証情報の交換、影響するAWSアクセスキーやセッションへの対処を勧めています。認証情報を交換する範囲には、AWSだけでなく、読み取られた設定に含まれるデータベースや他のサービスも含めて判断します。
鍵を新しく作るだけでなく、古い鍵や、すでに発行済みの一時的な認証情報が使えない状態になったかを確かめます。ロールのセッション失効は正規の処理にも影響するため、停止する機能と再開方法を担当者と調整してください。AWSのロールの一時的な認証情報を失効させる手順
外部サービスに以前渡した権限の点検については、QuboleのAWS連携権限が悪用された事例でも扱っています。今回のAntiFox関連の報告では、Web側での設定探索と、AWSの大量の拒否記録に混じる成功操作が、追加で確認したい点です。
情報確認日:2026年11月12日。確認した公開資料では、被害企業の総数や日本国内への影響は明らかではありません。個別環境の被害有無には、構成と操作記録の調査が必要です。