日本商工会議所は2026年11月10日、ネット試験の管理に使う外部サーバーへの不正アクセスを公表しました。最大約98万人分、約197万件の受験者情報が漏えいした可能性があるとしています。発表時点では、実際の漏えいや不正利用は確認されていません。日本商工会議所の発表
受験した人は、試験名と受験日を手元の記録で確認してください。会社の資格取得支援や研修で利用した場合は、担当者から対象期間と公式案内を共有しておくと役立ちます。
対象は2022年4月1日から2026年11月4日までの受験者
対象とされたのは、この期間に次のネット試験を受けた人です。
- 簿記
- リテールマーケティング(販売士)
- 日商PC
- 電子会計実務
- キータッチ2000
- ビジネスキーボード
- 日商プログラミング
- 日商ビジネス英語
「日商の試験を受けたことがある」というだけで判断せず、受験方式も確認しましょう。今回の発表を、同じ名称の試験のすべての受験者へ広げて読むことはできません。公式発表の対象試験・期間
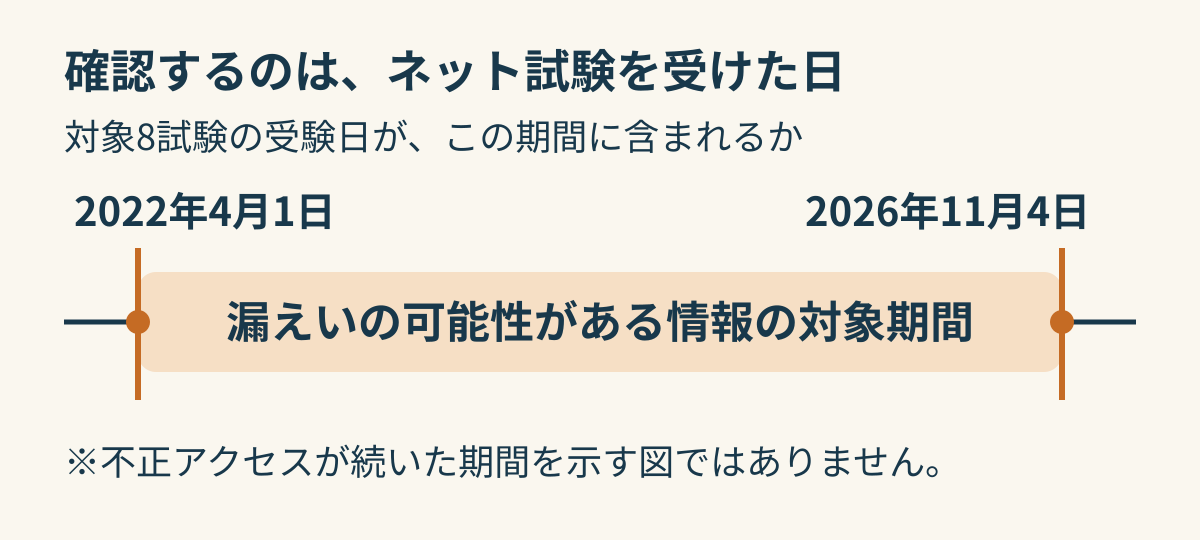
受験確認メール、受験票、結果の記録などで日付と試験名を照合し、不明なら公式窓口へ確認します。約197万件は情報の件数であり、197万人が対象という意味ではありません。
氏名や連絡先に加え、合否・得点も含まれる
漏えいの可能性がある項目は、氏名、フリガナ、性別、生年月日、合否結果、試験得点です。任意で入力したメールアドレス、電話番号、住所も含まれます。クレジットカード情報などの決済情報は含まれないと説明されています。対象となる情報
影響を受けたのは、試験実施機関が予約や結果を管理するシステムで、一般の受験者がアクセスするものではありません。11月4日に不正アクセスを確認し、不正ファイルの削除と修正プログラムの適用を実施。発表では、ネット試験は通常どおり受験できると案内しています。
対象情報の調査と、今後の受験予定は分けて確認しましょう。今回の発表だけを理由に、試験の中止や合格結果の無効化を前提とした手続きを進める必要はありません。
試験名や氏名を知っている連絡でも、まず確かめる
日商は、同所や関係先を装うメール、SMS、電話、郵便物への注意を呼びかけています。日商からメール・SMS・電話などで、パスワードやカード情報を聞くことはないとしています。受験者向けの注意喚起
たとえば「受験情報の保護」「合格証の再発行」としてログインや支払いを求められた場合は、連絡に書かれたリンクから進まず、普段使う公式サイトや既知の窓口で確かめてください。これは注意すべき連絡の例で、今回確認された手口ではありません。
氏名や試験名が合っていることだけでは、相手が正規の担当者だとは判断できません。一般的な対処の選び方は、個人情報が漏れたらどうする? 情報の種類別に確認することと対処法でも確認できます。
会社で受験を支援した場合の確認事項
以下は、研修・人事担当者向けに当サイトが勧める整理です。
- 受験の記録を照合する:会社で把握している試験名、方式、受験日を確認する。社員全員の情報を新たに集め直す前に、既存の記録を使う。
- 対象者へ公式案内を届ける:個々の合否や得点を社内へ広く転送せず、対象期間と不審な連絡への注意を伝える。
- 問い合わせの担当を決める:漏えいが確認済みなのか、可能性の段階なのかを区別して記録し、追加発表があれば案内を更新する。
問い合わせ先は日商の事業部、03-6402-6154(平日9:30〜20:00)です。フォームも公式発表の「問い合わせ先」から確認できます。
※2026年11月12日に確認した11月10日付発表に基づきます。対象範囲や対応が変わる場合があるため、最新の公式案内も確認してください。